








以太坊新DeFi安全工具引發審查風險爭議
機器翻譯查看英文原文
閱讀字級閱讀正文 ↓
載入圖片中
以太坊新的DeFi安全工具系統旨在於去中心化金融(DeFi)漏洞利用結算前加以阻止,但也引發了關於以太坊上交易過濾應到何種程度的疑問。該技術由Phylax開發,並與區塊建構者Titan Builder整合,允許應用程式封鎖可能造成有害結果的交易。該系統可能 […]

以太坊新的DeFi安全工具系統旨在於去中心化金融(DeFi)漏洞利用結算前加以阻止,但也引發了關於以太坊上交易過濾應到何種程度的疑問。
這項技術由 Phylax 開發,並與區塊建構者 Titan Builder 整合,讓應用程式得以攔截可能造成有害後果的交易。該系統可協助各協議防禦駭客攻擊,避免重大財務損失。然而,它也引入了一種可能凍結智慧合約功能的機制,引發外界擔憂:一項安全措施是否終將淪為審查或中心化控制的工具。
這場辯論展開之際,以太坊正持續處理其 DeFi 生態系統中的各項弱點,同時也面臨權力集中於相對少數區塊建構者手中的質疑。
Phylax 推出斷路器機制,遏止 DeFi 漏洞遭利用
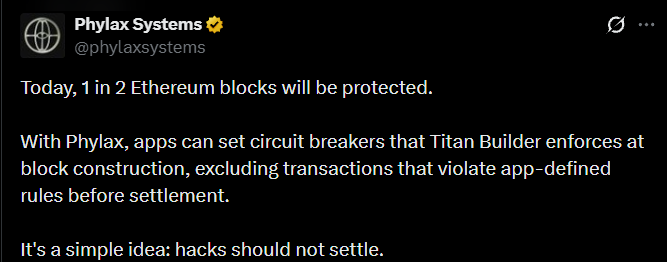
Phylax 於 11 月 10 日宣布與 Titan Builder 整合,讓以太坊應用程式得以建立規則,在區塊建構期間過濾掉可能有害的交易。
Titan 會依據這些規則檢查交易,再決定是否將其納入自身產出的區塊。Phylax 表示,Titan 產出約每兩個以太坊區塊中的一個,使這項整合在整個網路上具有相當大的覆蓋範圍。其目標是在漏洞利用被最終確認之前加以阻止,而非依賴監控工具,或在攻擊已然展開後才採取緊急應變。
Phylax 以一個存在漏洞的 DeFi 金庫為例,說明這套系統的潛力:該金庫可能誤將 100 萬美元發放給股份僅值 1,000 美元的用戶。斷路器可對單筆交易中流出金庫的金額設限,防止資金被掏空。
類似的防護措施可能有助於減少重大事件中的損失,包括據報導涉及 63 億美元的 Binance 駭客事件,以及涉及 3.8 億美元的 Bitget 漏洞事件。在這兩起事件中,攻擊者都得以盜走大量加密貨幣,並透過去中心化協議轉移資金。
故障開放設定可降低合約遭凍結的風險
Phylax 創辦人兼執行長 Odysseas Lamtzidis 表示,各協議可允許交易在安全系統無法使用時仍繼續進行,藉此降低遭凍結的可能性。
該公司建議採用一種稱為「失效開放」(fail-open)行為的設定。在此做法下,協議不會僅因安全檢查無法完成就自動封鎖交易。
Shapiro 主張,失效開放保護機制應強制實施,而非交由各協議自行決定。他也建議在安全設定變更前引入時間延遲,避免防護措施被立即移除。
這一分歧凸顯了DeFi開發者面臨的核心挑戰:一套能攔截可疑交易的系統或許能保護用戶免受漏洞利用之害,但若其防護機制不可用或配置得過於嚴格,同一套機制也可能中斷正當活動。
以太坊集中的區塊構建者市場引發進一步擔憂
除了應用可能被凍結之外,研究人員還質疑Phylax的整合是否會加劇以太坊區塊構建市場中的權力集中。
以太坊研究員張帆表示,這項技術之所以變得可行,部分原因是區塊建構者市場本已高度集中。他雖承認這項技術具有潛在的安全優勢,尤其是在 AI 驅動工具日益能夠識別軟體漏洞的情況下,但他警告,這種做法可能引入額外風險。
以太坊研究員楊森同樣警告,若主要協議依賴少數幾家建構者來執行安全規則,這些建構者可能獲得競爭優勢,並進一步鞏固其市場地位。
以太坊提出的內建提議者—建構者分離機制(ePBS)預定在即將到來的 Glamsterdam 升級中實施,可能減少對第三方中繼的依賴。然而,楊森指出,該提案並未直接處理區塊建構者集中的問題。
以太坊該在哪裡劃下安全與審查之間的界線?
Phylax 主張,其系統並未讓外部權威控制以太坊交易,因為過濾規則是由選擇採用該系統的應用程式所制定。
Lamtzidis 將這項技術描述為明確的自願選擇加入,並將其檢查機制比作已內嵌於智慧合約中的條件。在他看來,審查涉及任意決定或脅迫,而 Phylax 的系統則是套用由個別應用程式所選定的規則。
Stefanie Boss 是研究以太坊共識機制中抗審查性與合規行為的共同作者,她認為這種安全取捨或許可以接受。她指出,基於交易結果的規則,風險可能低於針對特定使用者或參與者的規則。
Phylax 的系統提供了一種可能做法,但其長期影響將取決於各協議如何配置這些防護措施、區塊建構者如何參與,以及更廣泛的以太坊生態系能否避免安全改善反而強化既有的中心化風險。
你認為 Phylax 的交易過濾系統是 DeFi 安全的一項必要改良,還是可能為以太坊使用者帶來新的審查風險?採用這類技術的協議是否應強制實施失效開放(fail-open)保護?


