








以太坊新的DeFi安全工具引發審查疑慮
機器翻譯查看英文原文
閱讀字級閱讀正文 ↓
載入圖片中
Phylax的系統讓去中心化協議得以攔截可能有害的交易,但也引發了對潛在審查及以太坊高度集中的區塊建構者市場的疑慮。
Phylax的新安全系統可協助去中心化金融(DeFi)協議在惡意交易結算前將其攔下。
這或許能強化加密貨幣對北韓駭客及美國制裁對象的防禦能力,但也可能引入一種凍結智慧合約功能的方式,而無須明確賦予任何人這項權力。
而這正是會引發疑慮的那種控制:該系統最終可能成為執法機關的集中化工具,而非去中心化金融。
「問題不僅在於是否存在風險,而在於這是否是可接受的風險,」史蒂芬妮·博斯(Stefanie Boss)說道,她是關於以太坊共識機制中抗審查性與合規行為研究的共同作者。
「在這個情況下,我傾向認為這是可以接受的,因為目標是讓網路更安全,並更符合網路與應用程式的價值觀,」她說道。
一種具有潛在凍結風險的安全機制
Phylax 於 11 月 10 日宣布與區塊建構者 Titan Builder 整合,讓以太坊應用程式得以定義規則,在區塊建構期間排除可能產生有害結果的交易。
Phylax 表示,Titan 每產出兩個以太坊區塊就有一個出自其手;Titan 會先依這些規則檢查交易,再將交易納入其區塊。
其構想是防止漏洞利用行為完成結算,而非依賴監控系統或在攻擊開始後才進行緊急干預。公告中表示:「我們的使命:讓使用者不再因 DeFi 中的駭客攻擊與錯誤而損失金錢。」
相關報導:對 AI 驅動 DeFi 駭客攻擊潮的擔憂目前被誇大——但不會持續太久
在一篇部落格文章中,Phylax 以一個有漏洞的資金庫為情境:該資金庫可能誤將 100 萬美元發放給股份僅值 1,000 美元的用戶。若該系統投入運作,斷路器可限制單筆交易中離開資金庫的金額,防止資金被掏空。
類似的防護措施也可能限制重大駭客事件中的損失,例如 63 億美元的 Binance 駭客事件或 3.8 億美元的 Bitget 漏洞利用事件;在這些事件中,惡意行為者掏空交易所錢包,並得以透過去中心化協議轉移大量加密貨幣。
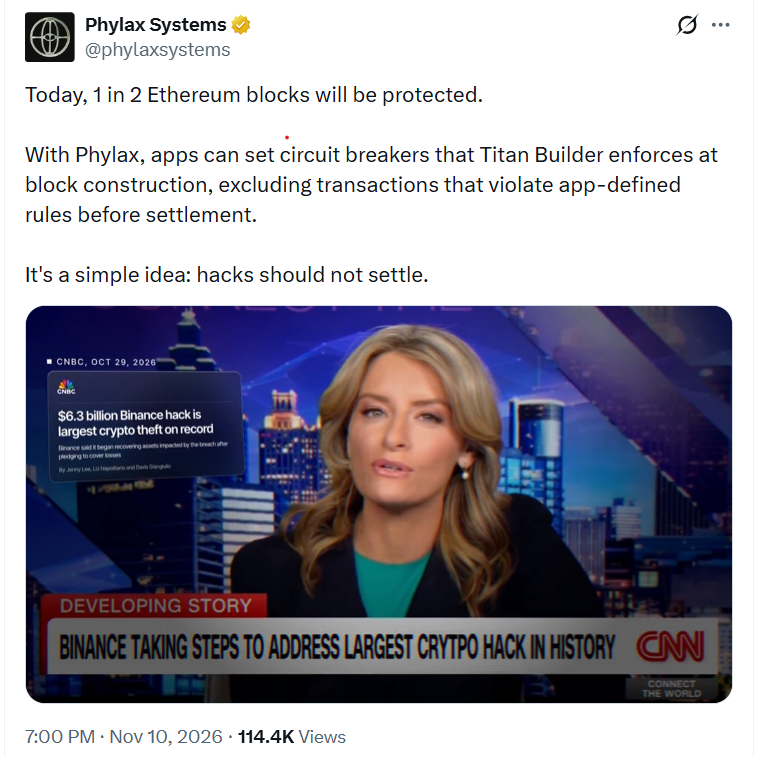
Phylax 表示,駭客事件不應就此定案。來源:Phylax Systems。
儘管阻止惡意交易對加密貨幣領域而言是一大勝利,但數位資產律師 Gabriel Shapiro 警告,若建構者停止提供所需的證明,使用該系統的應用程式實際上可能變得可被凍結。
他解釋,智慧合約可被設定為拒絕交易,除非這些交易被納入已完成所需安全檢查的建構者所產出的區塊中。若這些建構者停止提供證明,受保護的功能可能會持續拒絕交易,直到他們恢復提供證明為止。
相關報導:2026 年 DeFi 總鎖倉價值(TVL)下跌 39%,市場低迷與駭客活動創新高
Phylax 創辦人暨執行長 Odysseas Lamtzidis 表示,各協議可以允許交易在系統安全檢查無法運作時仍照常通過,藉此避開這項風險。
「我們提供並建議各協議採用的合理預設做法,是失效開放(fail-open)行為,」他向《Magazine》表示。
但這項防護措施並非強制,各協議仍須自行決定要在多大程度上優先考量安全性而非可用性。「有些協議可能會選擇優先考量安全性而非活性(liveness),」Lamtzidis 說。
他也表示,各協議可以自行決定其智慧合約是不可變的,還是能透過治理機制變更。
Shapiro 表示,失效開放(fail-open)保護機制應強制實施,且對這些防護措施的變更應設有時間延遲,以防各協議立即將其移除。
以太坊的區塊建構者集中化問題
此外,還有一個更廣泛的疑慮:這套系統是否會強化以太坊本已高度集中的區塊建構市場。
以太坊研究員張帆表示,正因為這種集中化,Phylax 的技術直到現在才變得可行。他說:「我們終於有了能有效落實這套技術的方法,但令人遺憾的是,這只是因為以太坊的建構者市場已變得如此集中。」
張帆表示,Phylax 的做法具有「極具吸引力的安全效益,尤其是在 AI 機器人能夠比以往更快找出漏洞的時代。」
但他警告,在交易處理如此關鍵的環節引入額外程式碼,會產生新的失效模式,包括實作錯誤,以及建構者簽署金鑰遭竊、遺失或冒用。
「我認為社群非常關切中心化建構者的問題,並正努力加以解決。所以我擔心這些努力可能彼此削弱,」他補充道。
相關報導:FBI 將幣安創紀錄的 63 億美元駭客攻擊歸咎於北韓
以太坊研究員 Sen Yang 向《Magazine》表示:「若主要協議仰賴少數建構者來執行安全防護,這可能讓這些建構者取得競爭優勢,並進一步加劇市場集中化。」
Phylax 宣布其斷路器系統。來源:Phylax Systems
他表示,以太坊擬議的內建提案者—建構者分離(ePBS)升級預定納入即將到來的 Glamsterdam 升級,可能降低對第三方中繼的依賴,「但這並未直接解決建構者市場集中化的問題。」
Yang 表示,被主要建構者排除的交易仍可能由不進行審查的建構者納入,這可能導致延遲,而非永久排除。
安全在何處變成審查?
Phylax 主張,其系統並未對以太坊交易引入新的權威,因為規則是由應用程式本身定義的。Lamtzidis 表示,這項技術「明確採取自願加入制」。
他將這些檢查比作已寫入智慧合約的條件。「這與『require()』陳述式沒有什麼不同,」他說。「審查意味著任意決策或脅迫。」
張對應用程式自願過濾交易與外部各方強加審查之間,也作了類似的區分。「應用程式自願登記參與過濾沒問題,因為使用者可以選擇離開這類應用程式,」他說。「問題在於外部強加的審查。這是我會劃下的界線。」
Boss表示,針對交易結果的規則,比針對交易發起者的規則較不令人擔憂。「在這個案例中,它也是結果導向的,這通常被認為風險較低,」她說。
她認為這項安全目標正當合理,並主張「這些駭客攻擊所造成的危害,遠高於這類排除措施所帶來的危害。」
但她警告,這些規則也可能被用來執行制裁,或進行出於政治動機的排除。
她表示:「重要的是確保有適當的保障機制到位,以確保這些規則能維持公平,並以安全為設計目的。」
雜誌:銀行以安全與競爭疑慮為由,禁止AI代理