








以太坊錢包沉寂11年後轉移460萬美元,並避開加密貨幣騙局
機器翻譯查看英文原文
閱讀字級閱讀正文 ↓
載入圖片中
一個早期以太坊錢包在沉寂超過十年後恢復活動,轉移了價值約460萬美元的ETH,同時成功避開了一起加密貨幣騙局企圖。這筆不尋常的交易引起了區塊鏈分析師的關注,因為該錢包可追溯至2015年以太坊推出之時。該錢包以其開頭為0x7dDd的地址標識,[…]。

一個早期以太坊錢包在沉寂超過十年後恢復活動,轉移了價值約460萬美元的ETH,同時成功避開了一起加密貨幣騙局企圖。這筆不尋常的交易引起了區塊鏈分析師的關注,因為該錢包可追溯至2015年以太坊推出之時。
該錢包以其開頭為 0x7dDd 的地址識別,於 2015 年 7 月以太坊創世區塊期間收到第一筆以太幣。隨後,它於 2016 年 3 月又收到 755 枚 ETH,但直到 2026 年 11 月 9 日才記錄到任何轉出交易。
此次資金移動之前,還有其他涉及早期以太坊錢包的案例,這些錢包在沉寂多年後意外恢復活動。
其突然的活動提供了一個有趣的例子,說明長期持有的加密貨幣如何能大幅升值,同時也凸顯了轉移大量數位資產所伴隨的安全挑戰。
根據區塊鏈監測報告,該錢包先發起一筆小額測試交易,隨後將幾乎全部餘額轉移至另一個地址。
然而,這筆測試付款立即引起監控以太坊區塊鏈的自動化詐騙操作注意。
以太坊巨鯨沉寂逾十年後甦醒
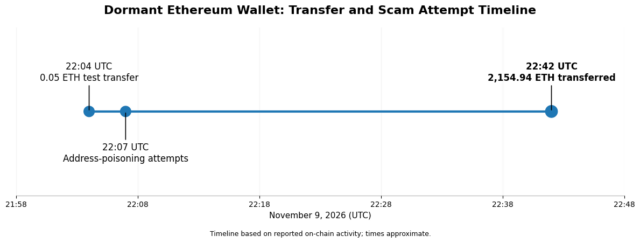
該錢包的第一筆轉出交易發生於11月9日約UTC 22:04,當時它將0.05 ETH(價值約106美元)轉至一個新的收款地址。
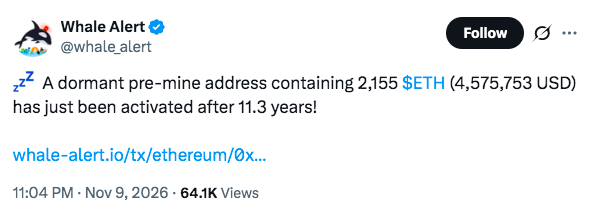
區塊鏈追蹤服務Whale Alert識別出這筆資金移動,使一個已沉寂超過11年的錢包受到關注。
Whale Alert(@whale_alert)— 2026年11月10日
一個沉寂已久的預挖地址,內含 2,155 枚 $ETH(4,575,753 美元),在 11.3 年後剛剛被激活!
在大約三分鐘內,原始錢包開始收到來自兩個可疑地址的大量小額 ETH 轉帳,這些地址的設計意圖是模仿合法收款方。
這兩個詐騙地址都複製了原始目的地址的部分內容,包括其末尾字元。
據報導,其中一個可疑地址發起了43筆小額轉帳,而區塊鏈瀏覽器Etherscan將資助這些相似地址的帳戶識別為與釣魚活動有關。
攻擊者試圖使用一種稱為地址投毒的手法,該手法涉及將具誤導性的地址插入錢包的交易歷史記錄中。
這類地址投毒已日益引起加密貨幣投資者的擔憂,因為它利用了錢包地址的顯示與複製方式。
由於許多加密貨幣錢包僅顯示地址的開頭與結尾字元,使用者從先前的交易複製資訊時,可能會誤選詐騙收款地址。
在此案例中,這起未遂攻擊似乎並未得逞。
約在世界標準時間22時42分,也就是最初測試後約38分鐘,原錢包將2,154.94枚ETH(價值約460萬美元)轉至預定目的地。
這筆轉帳已完成,資金並未被轉向可疑地址。
這筆460萬美元轉帳揭示了加密貨幣錢包安全的哪些面向
這筆交易顯示,自動化詐騙者能多快對涉及高價值加密貨幣錢包的活動做出反應。
有別於傳統網路釣魚手法往往仰賴電子郵件或惡意網站,地址投毒則是利用公開區塊鏈的透明性。
攻擊者可以監控交易、辨識出潛在目標,並在用戶完成較大筆轉帳之前,生成外觀相似的地址。
該錢包一恢復活動,攻擊者便在數分鐘內做出反應,顯示自動化監控如何被用來鎖定大額加密貨幣轉帳。
然而,該錢包所有者似乎已採取預防措施。
在最初的 0.05 ETH 交易之後,收款錢包發送了一筆金額較小的 0.01 ETH 轉帳,隨後幾乎所有資金都被退回。
主要交易隨後不久便完成,資金抵達了合法目的地。
這起事件也說明了為何僅靠測試交易無法保證安全。一筆小額的成功付款只能確認某個特定地址可以接收資金,但用戶在進行下一次轉帳前,仍必須核實收款地址並未遭到變更。
過往的加密貨幣詐騙案例已顯示,當投資者誤將資金轉入詐騙錢包時,地址投毒攻擊可能造成多麼高昂的損失。
對於持有大量加密貨幣餘額的投資者而言,這項區別至關重要。
錢包可以多年保持安全,但轉移資金的過程卻會為攻擊者帶來利用人為失誤的機會。
這筆最新交易也引發疑問:原始持有人為何決定在超過十年之後轉移這批加密貨幣。
儘管該錢包的歷史公開可見,但其所有者的身分以及轉移資金的原因仍不得而知。
目前也沒有已確認的證據顯示,這筆交易代表立即的加密貨幣出售。
目前為止,約460萬美元的ETH成功轉移,既凸顯早期以太坊持倉的驚人持久性,也顯示在加密貨幣採用持續擴大之際,維持嚴格安全實務的重要性。


