Bitcoin Core披露高危安全漏洞,可能导致矿工节点停止运行
机器翻译查看英文原文
阅读字号阅读正文 ↓
加载图片中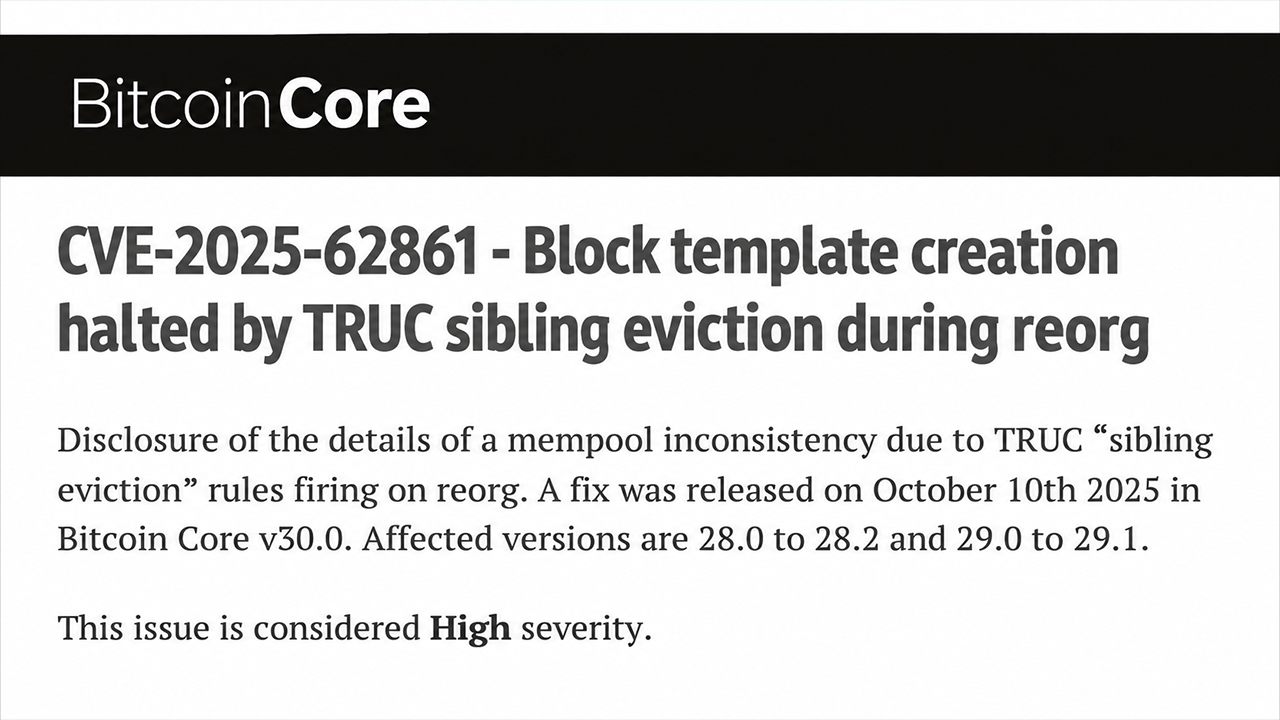
Bitcoin Core于2026年11月10日披露了三个安全漏洞,其中包括一个可能扰乱挖矿作业的高危缺陷,以及另外两个影响区块处理和Tor连接的弱点。尽管开发者已于2025年10月修复了这些问题,但其技术细节直到现在才公开。Bitcoin Core漏洞如何可能导致挖矿作业陷入[…]
要点
• 比特币核心(Bitcoin Core)本周披露了三个此前已修复的漏洞,其中一个可能导致挖矿作业中断。
• 其中最严重的缺陷可能导致受影响的节点在区块链重组后无法生成有效的区块模板。
• 数千个节点可能面临另一个Tor配置缺陷的潜在风险,不过默认安装的节点未受影响。
比特币核心的一个漏洞如何可能使挖矿作业陷入停顿?
其中影响最大的漏洞编号为CVE-2025-62861,影响比特币核心28.0至28.2版本以及29.0至29.1版本。该缺陷被列为高危级别,涉及区块链重组期间的交易处理,可能导致挖矿节点无法构建有效的区块模板。
该漏洞的核心是版本3交易,通常称为TRUC交易,这类交易在专门的交易内存池限制下运行。在链重组期间,比特币核心可能错误地驱逐交易,同时保留依赖这些交易的后续交易,从而在其交易池中造成不一致。
对矿工而言,后果尤为棘手。受影响的节点可能无法通过区块模板验证,实际上导致它们在重启之前无法生成新的挖矿工作。挖矿设备可能继续对过时的模板进行哈希运算,从而可能损失交易手续费并降低运行效率。
安全研究员 Niklas Goegge 于 2025 年 9 月 26 日报告了该缺陷。开发者 Greg Sanders 随后提出了一项修复,并于 10 月 2 日合并,该修复防止了在重组期间出现有问题的交易驱逐行为。
该修复于 2025 年 10 月期间出现在 Bitcoin Core 30.0、29.2 和 28.3 软件版本中。尽管如此,在披露日期前后,仍有约 9% 的可达节点继续对外通告存在漏洞的版本。
另外两个比特币核心安全漏洞是什么?
第二个漏洞CVE-2025-62859被归类为中等严重程度,涉及恶意构造的紧凑区块。攻击者可利用对篡改后交易见证数据的不当处理,反复延迟区块下载。在特定网络条件下,包括高带宽对等连接被攻陷的情况,这种干扰可能无限期持续。
研究员尤金·西格尔于2025年4月发现了该弱点。格雷戈里·桑德斯开发了修复方案,该修复已纳入比特币核心30.0和29.2版本。
与此同时,CVE-2025-62860 暴露了一个完全不同的问题,涉及入站 Tor 连接和受信任对等节点的权限。当运营者将 Bitcoin Core 的可选 -whitelist 设置配置为包含其 Tor 守护进程的地址时,传入连接可能会错误地继承本应授予受信任对等节点的权限。
这些豁免削弱了某些拒绝服务防护措施和隐私保护。Bitcoin Core 表示,数千个可触达的主网节点可能受到影响,不过标准配置仍然安全。
Bitcoin Core 为何等到 11 月才披露这些漏洞?
11月10日的公告遵循了比特币核心既定的披露时间表。开发者一直保密技术细节,直到最后一个存在漏洞的主版本系列29.x于2026年10月27日达到生命周期终止状态。与10月28日发布的三项AI辅助漏洞披露不同,这些问题遵循了常规的禁运流程。
重要的是,这些漏洞均不允许任何比特币被盗、未经授权的代币创建或共识失败,且未报告任何漏洞利用事件。该挖矿漏洞需要特定的重组条件,这意味着其后果仅限于受影响的运营者,而非比特币本身。
对于比特币矿工和节点管理员而言,这一区别至关重要。即使漏洞无法危及资金,软件维护仍然必不可少。这一事件表明,看似不起眼的交易处理缺陷可能造成切实的运营问题,而不会威胁网络的底层共识。