








레저, 베를린에서 변조된 비트코인 지갑 확인… 스파이 임플란트 조사 아시아 넘어 확산
기계 번역영어 원문 보기
글자 크기본문 읽기 ↓
이미지 불러오는 중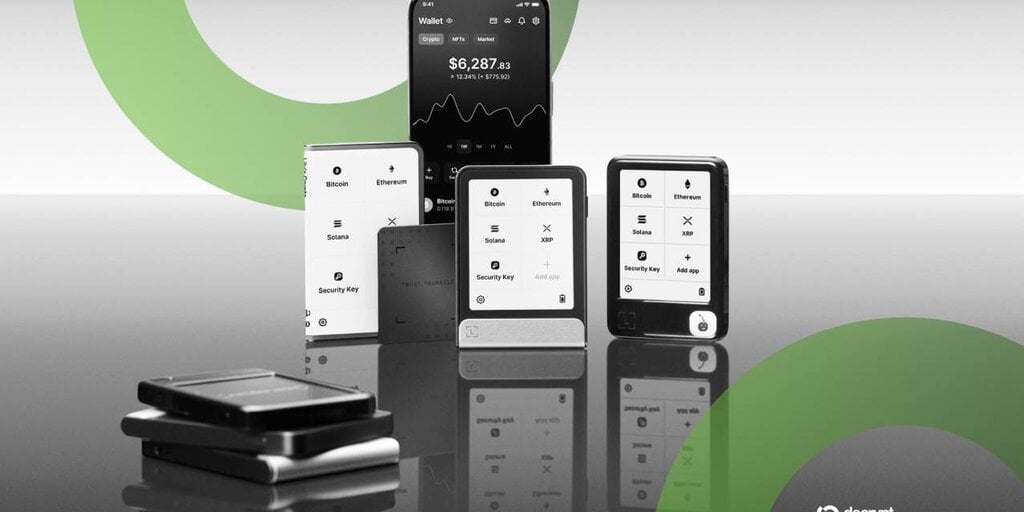
레저는 자사의 하드웨어 임플란트 조사 결과 베를린에서 변조된 기기를 확인했으며, 두바이에서 의심되는 기기 2대를 조사 중이라고 밝혔다. 이번 사건이 동남아시아를 넘어 확산하면서 나온 발표다.
간단히 보기
• Ledger는 베를린에서 변조된 하드웨어 지갑을 확인했고, 두바이에서 의심되는 기기 2대를 조사 중이며, 동남아시아에서 영향을 받은 Nano Gen5 1대를 발견해 이를 “동일한 사건”이라고 밝혔다.
• 확인된 모든 기기에는 복구 문구를 탈취하도록 설계된 동일한 개조가 적용되어 있다. Ledger는 자사 칩이나 운영체제에 결함은 없으며 ledger.com에서 발생한 확인된 사례도 없다고 말했다.
• Ledger는 더 많은 기기가 드러날 것으로 예상한다. 영향을 받은 구매자들에게 자금을 새 지갑으로 옮길 것을 촉구하고 있으며, 프랑스에 있는 자사 공장에서 X선 검사를 제공하고 있다.
변조된 Ledger 지갑은 더 이상 동남아시아만의 문제가 아니다.
Ledger는 수요일 베를린에서 변조된 하드웨어 지갑을 확인했으며, 두바이에서 추가로 2건이 있다는 보고를 조사하고 있다고 밝혀, 앞서 동남아시아의 국지적 사건이라고 설명했던 조사 범위를 확대했다.
회사는 지원 사이트 업데이트에서 “그 이후 우리의 조사 결과 동남아시아 외 지역에서도 변조된 기기가 확인됐다. 이는 동일한 사건”이라고 밝혔다.
11월 BTC 저점
이번 조사는 지난달 리셀러 CryptoBilis에서 기기를 구매한 고객들이 손실을 신고하면서 시작됐다. 온체인 조사관들은 이더리움, 트론, 비트코인에 걸친 수백 개의 피해자 지갑에서 약 8,700만 달러가 빠져나간 정황을 추적했다.
Ledger는 당시 확인된 모든 사례가 CryptoBilis와 연관돼 있다고 밝혔으며, 이후 아시아 7개 시장의 리셀러들에게 기기 판매를 중단해 달라고 요청했다.
레저가 확인한 모든 기기에서는 동일한 종류의 물리적 개조가 발견되었으며, 이는 설정 과정에서 사용자의 복구 문구를 탈취하도록 설계된 것이다. 일반적으로 24개 단어로 구성된 복구 문구는 암호화폐 지갑의 마스터 키로, 이를 보유한 사람은 누구든 자금을 빼낼 수 있다.
10월 15일에 공개한 하드웨어 임플란트 사건에 대한 조사는 계속 진행 중이며, 업데이트를 게시했습니다: https://t.co/wx6mfQPr99 레저의 보안 칩이나 운영 체제에는 결함이 없으며, https://t.co/vQ4QWa1D0f 에서 구매한 기기와 관련된 확인된 사례도 없습니다. 저희는… — Ledger (@Ledger) 2026년 11월 18일
레저는 자사의 보안 칩이나 운영 체제에 결함이 없으며, ledger.com에서 구매한 기기와 관련된 확인된 사례도 없다고 주장한다.
독일에서는 변조된 기기 몇 대가 베를린에서 확인되었다고 레저가 밝혔으며, 2026년 1월 이후 그곳에서 레저 기기를 구매한 사람은 누구든 지원팀에 연락할 것을 촉구했다.
두바이에서는 의심되는 기기 두 대가 어떻게 유통되기 시작했는지 파악하기 위해 유통 파트너들과 협력하고 있다. 여러 보도에 따르면 해당 기기들은 버진 메가스토어 매장에서 구매된 것이다. 레저는 또한 앞서 판매를 중단했던 동남아시아 리셀러들 가운데서 영향을 받은 Nano Gen5 한 대를 발견했다.
이 회사는 더 많은 변조 기기가 드러날 것으로 예상하지만, 전체적으로 그 수는 여전히 적다고 밝혔다. 자사의 Donjon 보안팀이 의심 기기를 조사하고 있으며, 레저는 점검이 진행 중인 모든 곳에서 리셀러들에게 판매를 중단해 달라고 요청했다.
레저는 기기에 우려가 있는 고객은 해당 기기 사용을 중단해야 한다고 밝혔다. 또한 변조된 기기는 복구 문구와 패스프레이즈를 모두 탈취할 수 있으므로, 기존 복구 문구나 패스프레이즈를 재사용하지 말고 ledger.com에서 직접 구매한 기기에서 새로 생성한 지갑으로 자금을 옮길 것을 권고했다. 아울러 현지 당국에 신고할 것도 권장했다.
레저는 한시적으로 프랑스 비에르종에 있는 자사 공장에서 X선 촬영을 포함한 물리적 점검을 제공하고 있다.
회사는 X에서 “당사는 절대 귀하의 복구 문구를 요구하지 않습니다”라고 밝혔다.
지난 몇 달 동안 하드웨어 지갑 제조사들은 전반적으로 힘든 시기를 겪었다. 경쟁 제조사인 트레저(Trezor)는 이번 주 제3자 배송 파트너사를 해킹한 공격자들이 약 2만 7,000건의 주문과 관련된 정보를 빼낸 것으로 보인다고 밝혔다. 이는 이 회사가 석 달 만에 세 번째로 겪은 같은 유형의 유출 사고다.
