








룩소르 소프트웨어 침해 사고로 6만4,000대의 비트코인 채굴기가 우회된 경위는 다음과 같다
기계 번역영어 원문 보기
글자 크기본문 읽기 ↓
이미지 불러오는 중
룩소르 사고는 채굴 인프라의 치명적인 취약점을 드러냈으며, 풀 보안과 보상 손실, 관리 소프트웨어에 대한 신뢰 문제를 불러일으켰다.
11월 15일 룩소르 테크놀로지는 자사의 비트코인[BTC] 채굴 전력이 커맨더 소프트웨어를 통해 탈취됐다고 확인하며, 자사 인프라의 취약점을 드러냈다.
CoreX Hosting에 따르면, 해시레이트 13 EH/s 규모의 약 64,000대 비트코인 채굴기가 침해당했으며, 전력이 OCEAN 채굴 풀로 전환되었다. 채굴기들의 지급금은 승인 없이 공격자의 비트코인 주소로 배정되었다.
X 페이지는 이번 공격이 며칠 전 Hiveon을 침해한 유사한 그룹에 의해 이루어졌다고 판단했다. 고객들은 자신도 모르는 사이에 풀 정보가 변경된 것을 발견했다.
Luxor 역시 관리 소프트웨어에서 침해를 당했으며, 두 공격에서 유사점이 드러났다. Luxor는 다음과 같이 작성하며 이 활동을 확인했다.
영향을 받은 장비들은 제한된 시간 동안 다른 풀로 연결되었다.
그 결과, 공격받은 해시레이트는 100 PH/s로 떨어졌고, OCEAN의 해시레이트는 48.8 EH/s까지 급등한 뒤 약 40 EH/s로 다시 하락했다.
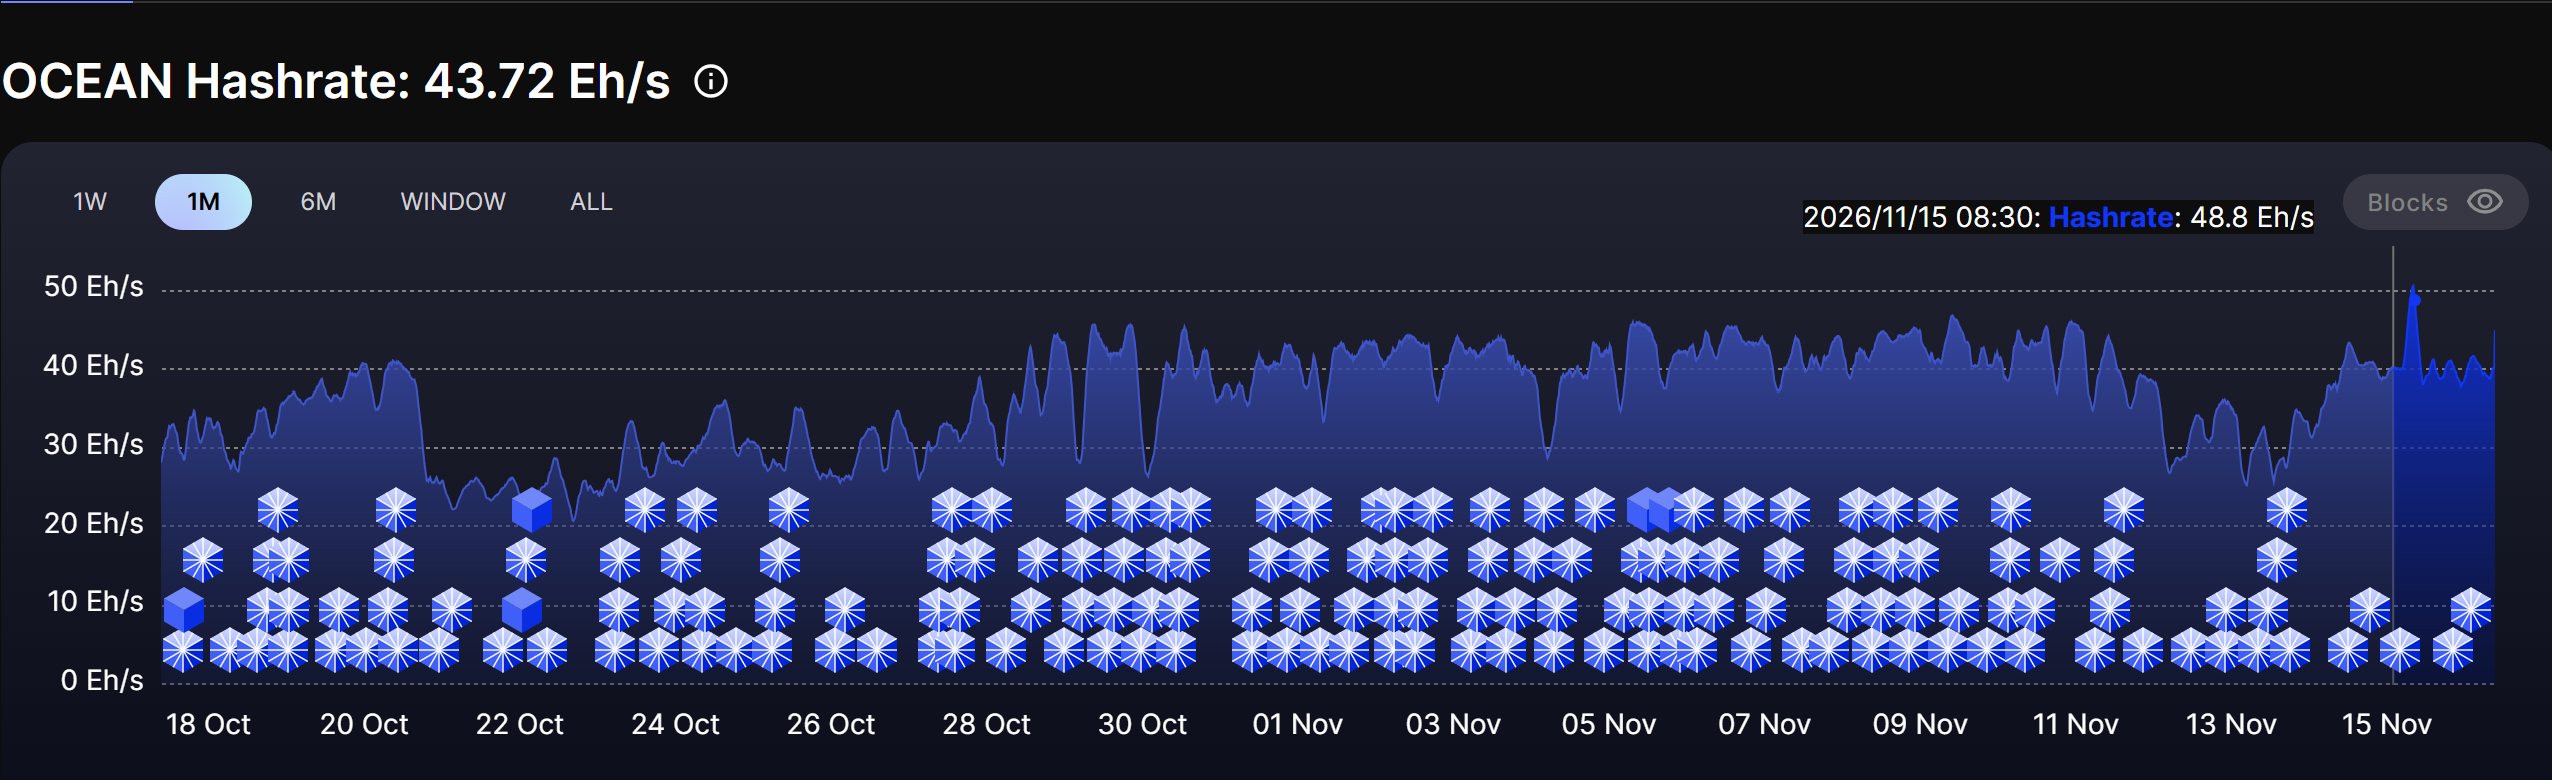
출처: OCEAN
공격자는 BTC 블록 채굴에 실패했으며, 따라서 아무런 보상도 받지 못했다. 그러나 공격을 당한 채굴자들은 해시 시간을 되돌릴 수 없기 때문에 보상을 얻을 기회를 잃었다.
특히 두려운 점은 채굴자 자체에는 아무런 문제가 없었다는 것이다. 그들 위에 자리한 관리 프로그램이 취약점이었다.
Luxor Technology, 비트코인 채굴 공격에 대응하다
침해 사실을 인지한 후, Luxor Technology의 당직 엔지니어링 팀은 즉시 문제 해결에 나섰다.
Commander 소프트웨어의 취약점은 두 시간 만에 패치되었다. 그러나 일부에서는 그것이 긴급 패치였으며, 전면적인 복구에는 여섯 시간이 걸렸다고 말한다.
시스템에서 유출된 데이터는 없었지만, 12개 이상의 고객이 영향을 받았다. 회사는 보상을 약속하며 다음과 같이 밝혔다.
영향을 받은 모든 고객은 리디렉션된 해시레이트에 대해 정상적으로 채굴한 것과 동일하게 전액 보상받게 된다.
회사는 Commander가 정상적으로 운영되고 있으며 별도의 조치가 필요하지 않다고 사용자들에게 확인했다. 또한 Luxor Pool과 LuxOS는 영향을 받지 않았음을 확인했다.
이제 운영이 복구되고 보상이 예정되어 있어, Luxor는 사용자들의 신뢰를 회복할 수 있을 것으로 보인다. 일부 사용자들은 대응이 전혀 나쁘지 않았다고 말했다.
한편, 마지막 비트코인은 2140년경에 채굴될 것으로 예상되며, 그 이후에는 채굴자들이 새로운 BTC를 얻지 못하고 오직 거래 수수료만 받게 된다. 이는 비트코인 채굴자에 대한 수요가 여전히 높다는 것을 의미하지만, 보안은 우려 사항이다. 따라서 사용자들의 신뢰를 완전히 회복하려면 더 강력한 안전장치가 필요하다.
최종 요약
• 이번 비트코인 채굴 침해 사고로 64,000대의 채굴기가 탈취되면서 럭소(Luxor) 인프라의 취약점이 드러났다.
• 럭소는 운영이 정상화되는 가운데 긴급 패치로 대응하고 보상을 약속했다.


