








이더리움 연구진, 양자 보안 우선 위해 더 빠른 블록 계획 철회
기계 번역영어 원문 보기
글자 크기본문 읽기 ↓
이미지 불러오는 중
이더리움 연구진이 네트워크 개발 우선순위에 중대한 변화를 제안하며, 더 빠른 블록 생성을 도입하려던 계획에서 벗어나 양자 컴퓨팅 및 인공지능 위협에 대한 보호 조치를 앞당기는 쪽으로 방향을 전환하고 있다. 연구 그룹 Ethlabs는 이더리움의 예정된 Hegotá 업그레이드에서 자사의 Quick Slots 제안을 철회하고, 자원을 […] 쪽으로 재배치하겠다고 발표했다.

이더리움 연구진이 네트워크 개발 우선순위에 중대한 변화를 제안하며, 더 빠른 블록 생성을 도입하려던 계획에서 벗어나 양자 컴퓨팅 및 인공지능 위협에 대한 보호 조치를 앞당기는 쪽으로 방향을 전환하고 있다.
연구 그룹 Ethlabs는 이더리움의 예정된 Hegotá 업그레이드에서 Quick Slots 제안을 철회하고, 그 자원을 pqai27이라는 새로운 보안 로드맵으로 전환하겠다고 발표했습니다. 이 이니셔티브는 2027년까지 이더리움의 핵심 인프라와 사용자 계정을 새롭게 부상하는 암호학적 위협에 더 잘 견디도록 만드는 것을 목표로 합니다.
이 제안은 양자 컴퓨팅과 AI의 발전이 결국 디지털 자산을 보호하는 암호 시스템을 약화시킬 수 있다는 우려가 커지고 있음을 반영합니다. 현재 어떤 기존 양자 컴퓨터도 이더리움의 보안을 깰 수는 없지만, 연구자들은 네트워크의 기반 암호를 교체하는 데 수년이 걸릴 수 있다고 주장합니다.
Ethlabs, 보안 우선을 위해 더 빠른 블록 제안 철회
에스랩스(Ethlabs)는 이전에 '퀵 슬롯(Quick Slots)'으로 알려진 EIP-8198을 지지했는데, 이는 이더리움의 블록 생성 간격을 12초에서 10초로 단축하는 내용이었다.
이 제안은 트랜잭션 확정 속도를 높이고 네트워크 전반의 성능을 개선하기 위한 것이었다. 그러나 이 연구 그룹은 이제 이더리움을 미래의 암호학적 위협에 대비시키는 일이 성능 개선보다 우선되어야 한다고 보고 있다.
이 그룹은 또한 블록 생산자가 유효한 트랜잭션을 배제하기 어렵게 만들어 검열 저항성을 강화하도록 설계된 예정 기능인 FOCIL에 대해서도 언급했다. 에스랩스는 이 기능의 개발이 제안된 양자 보안 일정을 방해하지 않는 경우에만 진행되어야 한다고 밝혔다.
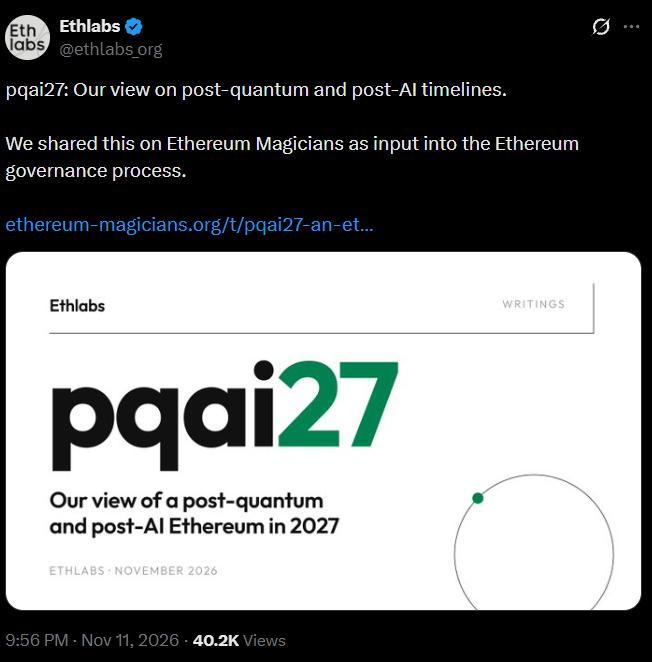
X의 ETHLabs
한편, EIP-8141로 알려진 프레임 트랜잭션(Frame Transactions)은 계획의 핵심 요소로 남을 것이다. 이 기술은 이더리움 계정이 양자 공격을 견디도록 설계된 대체 서명을 포함해 더 유연한 인증 방식을 사용할 수 있게 할 수 있다.
새 로드맵, 2027년까지 양자 대비 이더리움 목표
pqai27 제안은 두 가지 잠재적 위험 원천에 초점을 맞춘다. 기존 암호 체계를 깨뜨릴 수 있는 양자 컴퓨터와, 소프트웨어나 수학적 알고리즘의 취약점을 식별할 수 있는 점점 더 발전하는 AI 모델이 그것이다.
Ethlabs는 AI가 취약점 발견을 더 효율적으로 만들어, 업계가 보안 업그레이드를 완료하기 전에 블록체인 인프라의 약점을 노출시킬 수 있다고 주장한다.
이 제안은 전환 과정을 두 단계로 나눈다.
• 첫 번째 단계인 'pqai-ready'는 양자 내성 암호로 이더리움의 합의 계층을 업그레이드하고, 사용자가 자신의 계정을 더 안전한 인증 시스템으로 이전할 수 있는 방법을 제공하는 데 초점을 맞춘다. 이 단계는 기존 암호 보호 장치가 예상보다 이르게 취약해지더라도 이더리움이 계속 운영되도록 하는 것을 목표로 한다. 다만 그러한 조건에서 운영되는 동안 네트워크 성능이 저하될 수 있다.
• 두 번째 단계인 'pqai-scaled'는 현재 활동량에 준하는 규모로 양자 내성 거래와 데이터 가용성을 지원하면서 네트워크의 완전한 기능을 복원하는 것을 목표로 한다.
이를 달성하려면 포스트 양자 서명 집계와 개선된 데이터 가용성 기술 등 추가 개발이 필요하다.
Ethlabs는 두 번째 단계가 더 야심찬 엔지니어링 과제라는 점을 인정하면서도, 위협이 더 임박해질 때까지 미루지 말고 개발자들이 필요한 작업을 지금부터 조율하기 시작하기를 원한다.
이더리움의 공식 양자 대응 기한은 여전히 2029년이다
제안된 일정은 이더리움 재단의 기존 보안 로드맵보다 상당히 더 공격적이다.
지난 9월 재단은 이더리움의 실행, 합의, 데이터 계층을 양자 공격에 견디도록 만드는 목표 시점을 2029년 12월로 설정했다. 이 로드맵에는 계정 서명, 검증자 인증 및 기타 암호학적 구성 요소에 대한 변경이 포함된다.
X의 ETHLabs
이러한 긴급성은 충분히 강력한 양자 컴퓨터가 결국 노출된 공개 키로부터 개인 키를 도출할 수 있게 되어, 공격자가 잠재적으로 거래를 승인하고 자산을 탈취할 수 있다는 가능성에서 비롯됩니다. AI는 소프트웨어 및 암호학적 취약점의 발견을 잠재적으로 가속화할 수 있다는 별개의 우려를 제기합니다.
두 위협 모두 현재 이더리움을 즉시 무력화할 수 있는 능력을 의미하지는 않습니다. 그러나 이미 구축된 블록체인과 그 지갑, 그리고 검증자 인프라를 이전하려면 광범위한 테스트와 조율이 필요합니다.
이더리움, 성능과 보안 사이의 경쟁에 직면하다
Ethlabs의 제안은 네트워크가 미래의 기술적 위협에 대비하는 가운데 이더리움이 개발 자원을 어떻게 배분해야 하는지를 둘러싼 논쟁이 커지고 있음을 보여준다.
양자 저항성을 우선시하려면 개발자들이 성능 개선을 연기하고 향후 업그레이드에 이미 계획된 기능들을 재검토해야 할 수 있다. 동시에 암호화 변경을 지연시키면 지갑 제공업체, 검증자, 사용자가 전환을 완료할 시간이 줄어들 수 있다.
이더리움 개발자들은 Ethlabs의 가속화된 양자 보안 로드맵을 지지할까? 그리고 AI의 성장하는 능력이 암호화폐 업계 전체에 양자 내성 보호를 더욱 시급한 우선순위로 만들 수 있을까?


