








이더리움 지갑, 11년 만에 460만 달러 이동하며 암호화폐 사기 회피
기계 번역영어 원문 보기
글자 크기본문 읽기 ↓
이미지 불러오는 중
초기 이더리움 지갑이 10년 넘게 잠잠하다가 다시 활동을 재개해 약 460만 달러 상당의 ETH를 이체했으며, 암호화폐 사기 시도를 성공적으로 피했다. 이 특이한 거래는 해당 지갑이 2015년 이더리움 출시 당시로 거슬러 올라가기 때문에 블록체인 분석가들 사이에서 주목을 받았다. 0x7dDd로 시작하는 주소로 식별된 이 지갑은 […]

초기 이더리움 지갑이 10년 넘게 잠잠하다가 다시 활동을 재개해 약 460만 달러 상당의 ETH를 이체했으며, 암호화폐 사기 시도를 성공적으로 피했다. 이 특이한 거래는 해당 지갑이 2015년 이더리움 출시 당시로 거슬러 올라가기 때문에 블록체인 분석가들 사이에서 주목을 받았다.
주소가 0x7dDd로 시작하는 것으로 식별된 이 지갑은 2015년 7월 이더리움 제네시스 블록에서 첫 이더를 받았다. 이후 2016년 3월에 755 ETH를 추가로 받았지만, 2026년 11월 9일까지 기록된 출금 전송은 없었다.
이번 이동은 수년간 비활성 상태였다가 예상치 못하게 활동을 재개한 초기 이더리움 지갑 사례들에 뒤이은 것이다.
이 지갑의 갑작스러운 활동은 장기 암호화폐 보유 자산이 크게 가치 상승할 수 있음을 보여주는 흥미로운 사례이면서, 동시에 대규모 디지털 자산을 이동할 때 따르는 보안 문제를 부각시킨다.
블록체인 모니터링 보고서에 따르면, 해당 지갑은 잔액 대부분을 다른 주소로 이체하기 전에 소액의 테스트 거래를 먼저 실행했다.
그러나 이 테스트 결제는 이더리움 블록체인을 모니터링하는 자동화된 사기 조직의 주목을 즉시 끌었다.
10년 넘게 잠들어 있던 이더리움 고래, 깨어나다
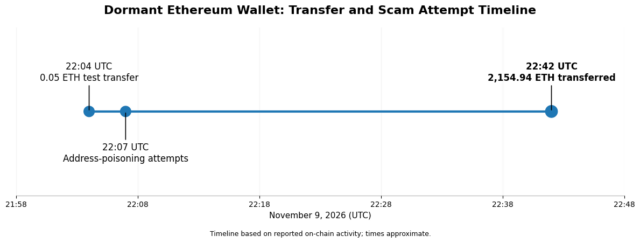
이 지갑의 첫 번째 외부 송금 거래는 11월 9일 22:04 UTC경 발생했으며, 당시 약 106달러 상당의 0.05 ETH를 새로운 수신 주소로 이체했습니다.
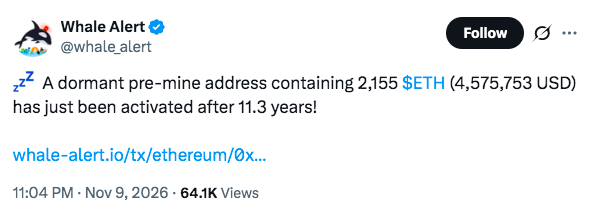
블록체인 추적 서비스인 웨일 얼럿(Whale Alert)이 이 움직임을 포착하면서, 11년 넘게 비활성 상태로 남아 있던 지갑이 주목을 받게 되었습니다.
웨일 얼럿(@whale_alert) — 2026년 11월 10일
2,155 ETH(457만 5,753달러)를 보유한 휴면 상태의 프리마인 주소가 11.3년 만에 막 활성화되었습니다!
약 3분 이내에 원래 지갑은 정당한 수신자처럼 보이도록 설계된 두 개의 의심스러운 주소로부터 수많은 소액 ETH 이체를 받기 시작했습니다.
두 사기 주소는 원래 목적지 주소의 일부, 특히 마지막 문자들을 복사했습니다.
의심스러운 주소 중 하나는 43건의 소액 이체를 시작한 것으로 알려졌으며, 블록체인 탐색기 이더스캔은 해당 유사 주소에 자금을 공급한 계정들을 피싱 활동과 연관된 것으로 식별했다.
공격자들은 주소 오염(address poisoning)으로 알려진 기법을 시도하고 있었으며, 이는 지갑의 거래 내역에 오해를 유발하는 주소를 삽입하는 수법이다.
이러한 유형의 주소 오염은 지갑 주소가 표시되고 복사되는 방식을 악용하기 때문에 암호화폐 투자자들 사이에서 점점 더 큰 우려로 떠오르고 있다.
많은 암호화폐 지갑이 주소의 처음과 끝 문자만 표시하기 때문에, 사용자는 이전 거래에서 정보를 복사할 때 사기 수취인을 실수로 선택할 수 있다.
이번 사례에서는 시도된 공격이 실패한 것으로 보인다.
UTC 기준 약 22시 42분, 최초 테스트로부터 약 38분 후, 원래 지갑은 약 460만 달러 상당의 2,154.94 ETH를 의도한 목적지로 전송했다.
해당 이체는 자금이 의심스러운 주소로 우회되지 않은 채 완료되었습니다.
460만 달러 이체가 암호화폐 지갑 보안에 대해 보여주는 것
이번 거래는 자동화된 사기꾼들이 가치 있는 암호화폐 지갑과 관련된 활동에 얼마나 신속하게 대응할 수 있는지를 보여줍니다.
이메일이나 악성 웹사이트에 주로 의존하는 전통적인 피싱 시도와 달리, 주소 중독 공격은 퍼블릭 블록체인의 투명성을 악용한다.
공격자들은 거래를 모니터링하고 잠재적 표적을 식별한 뒤, 사용자가 더 큰 규모의 전송을 완료하기 전에 시각적으로 유사한 주소를 생성할 수 있다.
공격자들은 지갑이 활성화된 지 몇 분 만에 반응했으며, 이는 자동화된 모니터링이 대규모 암호화폐 전송을 표적으로 삼는 데 어떻게 이용될 수 있는지를 보여준다.
그러나 소유자는 예방 조치를 취한 것으로 보인다.
최초의 0.05 ETH 거래 이후, 수신 지갑은 더 적은 0.01 ETH를 전송했으며, 그 후 자금의 거의 전부가 반환되었다.
주요 거래는 얼마 지나지 않아 이어졌고, 정당한 목적지에 도달했다.
이번 사건은 테스트 거래만으로는 보안을 보장할 수 없는 이유도 보여준다. 소액 결제가 성공하면 특정 주소가 자금을 받을 수 있다는 점은 확인되지만, 사용자는 또 다른 이체를 하기 전에 목적지 주소가 변경되지 않았는지 여전히 확인해야 한다.
과거의 가상자산 사기 사례들은 투자자들이 실수로 자금을 사기 지갑으로 이체할 경우 주소 중독 공격이 얼마나 큰 손실을 초래할 수 있는지 보여주었다.
상당한 규모의 가상자산 잔액을 보유한 투자자에게는 이 구분이 중요하다.
지갑은 수년간 안전하게 유지될 수 있지만, 자금을 이체하는 과정에서는 공격자가 인간의 실수를 악용할 기회가 생긴다.
이번 최신 거래는 또한 원래 보유자가 10년이 넘는 시간이 지난 후 왜 해당 암호화폐를 이동하기로 결정했는지에 대한 의문도 제기한다.
지갑의 이력은 공개적으로 확인할 수 있지만, 소유자의 신원과 자금을 이체한 이유는 여전히 알려지지 않았다.
또한 이 거래가 즉각적인 암호화폐 매도를 의미한다는 확인된 증거는 아직 없다.
현재로서는 약 460만 달러 상당의 ETH가 성공적으로 이동했다는 사실은 초기 이더리움 보유 자산의 놀라운 장수(長壽)와 함께, 암호화폐 채택이 계속 확대되는 가운데 강력한 보안 관행을 유지하는 것의 중요성을 보여준다.


