








La nueva herramienta de seguridad DeFi de Ethereum suscita dudas sobre la censura
Machine translatedView English original
Reading sizeRead report ↓
Loading image
El sistema de Phylax permite a los protocolos descentralizados bloquear transacciones potencialmente dañinas, pero suscita dudas sobre una posible censura y sobre el concentrado mercado de constructores de bloques de Ethereum.
El nuevo sistema de seguridad de Phylax podría ayudar a los protocolos de finanzas descentralizadas (DeFi) a detener transacciones maliciosas antes de que se liquiden.
Eso podría reforzar las defensas del sector cripto frente a los piratas informáticos norcoreanos y a los actores sancionados por Estados Unidos, pero también podría introducir una forma de congelar funciones de contratos inteligentes sin otorgar explícitamente a nadie la facultad de hacerlo.
Y ese es el tipo de control que genera preocupación de que el sistema pueda acabar convertido en una herramienta centralizada para las fuerzas del orden en lugar de en finanzas descentralizadas.
«La cuestión no es solo si existe riesgo, sino si es un riesgo aceptable», afirma Stefanie Boss, coautora de una investigación sobre la resistencia a la censura y el comportamiento de cumplimiento en el mecanismo de consenso de Ethereum.
«En este caso, me inclinaría a pensar que es aceptable, ya que el objetivo es hacer la red más segura y más alineada con los valores de la red y de las aplicaciones», afirma.
Un mecanismo de seguridad con un posible riesgo de congelación
Anunciada el 10 de noviembre, la integración de Phylax con el constructor de bloques Titan Builder permite a las aplicaciones de Ethereum definir reglas que excluyan las transacciones que puedan producir resultados perjudiciales durante la construcción de bloques.
Titan, que según Phylax produce uno de cada dos bloques de Ethereum, verifica las transacciones contra esas reglas antes de incluirlas en sus bloques.
La idea es evitar que las explotaciones se liquiden en lugar de depender de sistemas de monitoreo o intervenciones de emergencia después de que un ataque haya comenzado. «Nuestra misión: evitar que los usuarios pierdan dinero por hackeos y errores en DeFi», decía el anuncio.
Relacionado: Los temores de una epidemia de hackeos de DeFi impulsada por la IA están exagerados por ahora, pero no por mucho tiempo
En una entrada de blog, Phylax utiliza el escenario de una bóveda vulnerable que podría liberar por error 1 millón de dólares a un usuario cuyas participaciones solo valen 1000 dólares. Con el sistema en funcionamiento, un interruptor automático podría limitar la cantidad que sale de la bóveda en una sola transacción, evitando que los fondos sean drenados.
Salvaguardias similares también podrían potencialmente limitar las pérdidas en grandes hackeos como el hackeo de Binance de 6300 millones de dólares o el exploit de Bitget de 380 millones de dólares, en los que actores maliciosos vaciaron las carteras de los exchanges y pudieron mover grandes cantidades de criptomonedas a través de protocolos descentralizados.
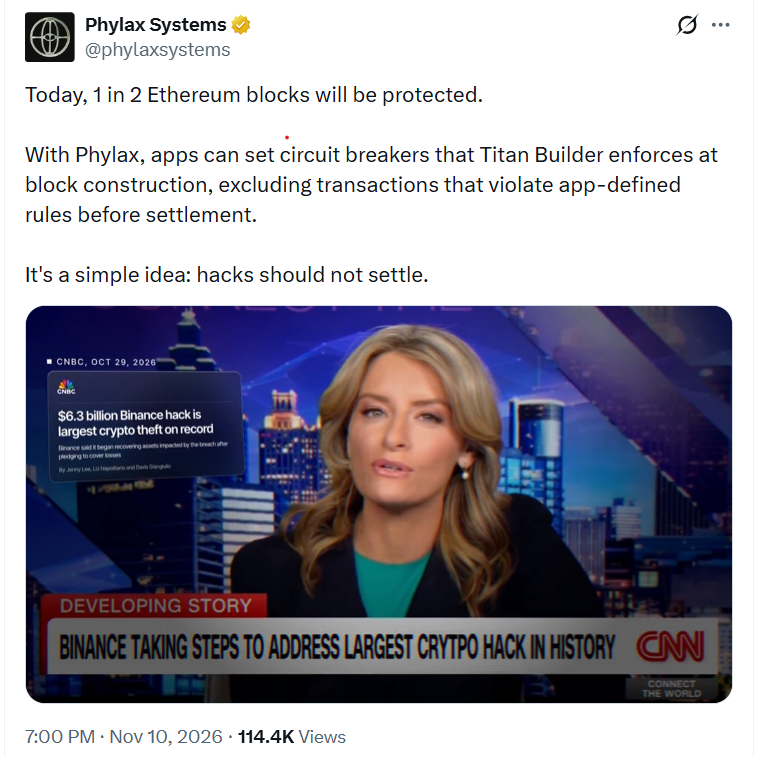
Phylax afirma que los hackeos no deberían liquidarse. Fuente: Phylax Systems.
Si bien evitar transacciones maliciosas sería un logro para el espacio cripto, el abogado de activos digitales Gabriel Shapiro advirtió que las aplicaciones que utilicen el sistema podrían volverse efectivamente congelables si los constructores dejaran de proporcionar las atestaciones requeridas.
Explicó que los contratos inteligentes pueden configurarse para rechazar transacciones a menos que estén incluidas en bloques de constructores que hayan realizado las verificaciones de seguridad requeridas. Si esos constructores dejaran de proporcionar atestaciones, las funciones protegidas podrían seguir rechazando transacciones hasta que se reanudaran.
Relacionado: El TVL de DeFi cae un 39% en 2026 en medio de la recesión del mercado y una actividad récord de hackeos
El fundador y director ejecutivo de Phylax, Odysseas Lamtzidis, afirma que los protocolos pueden evitar ese riesgo permitiendo que las transacciones se procesen incluso cuando las comprobaciones de seguridad del sistema no estén disponibles.
«El comportamiento predeterminado sensato que ofrecemos y sugerimos a los protocolos es un comportamiento de fallo abierto», declara a Magazine.
Pero esa salvaguarda es opcional, lo que deja a cada protocolo decidir cuánta prioridad dar a la seguridad frente a la disponibilidad. «Algunos protocolos podrían optar por priorizar la seguridad sobre la vivacidad», señala Lamtzidis.
También señala que los protocolos pueden decidir si sus contratos inteligentes son inmutables o si pueden modificarse mediante la gobernanza.
Shapiro afirma que las protecciones de tipo fail-open deberían ser obligatorias y que los cambios en las salvaguardas deberían estar sujetos a retrasos temporales para evitar que los protocolos las eliminen de inmediato.
El problema de la concentración de builders en Ethereum
También existe una preocupación más amplia sobre si el sistema podría reforzar el ya fuertemente concentrado mercado de construcción de bloques de Ethereum.
Fan Zhang, investigador de Ethereum, afirma que la tecnología de Phylax solo se está volviendo práctica ahora debido a esa concentración. «Por fin tenemos una forma de implementar esto de manera efectiva», dice, «pero lamentablemente solo gracias a lo centralizado que se ha vuelto el mercado de constructores de Ethereum».
Zhang señala que el enfoque de Phylax tiene «beneficios de seguridad atractivos, especialmente en la era en que los bots de IA pueden encontrar errores más rápido que nunca».
Pero advierte que introducir código adicional en un punto tan crítico del procesamiento de transacciones crea nuevos modos de fallo, incluidos errores de implementación y el robo, la pérdida o la suplantación de la clave de firma del builder.
«Creo que la comunidad está muy preocupada por los builders centralizados y está haciendo esfuerzos para abordarlos. Así que me preocupa que estos esfuerzos puedan socavarse entre sí», añade.
Relacionado: El FBI culpa a Corea del Norte del hackeo récord de 6300 millones de dólares a Binance
El investigador de Ethereum Sen Yang declara a Magazine: «Si los principales protocolos dependen de un número reducido de builders para la aplicación de la seguridad, esto podría dar a esos builders una ventaja competitiva y agravar aún más la concentración del mercado».
Phylax anuncia su sistema de interruptor automático. Fuente: Phylax Systems
Afirma que la propuesta de mejora de separación consagrada entre proponente y builder (ePBS) de Ethereum, prevista para su inclusión en la próxima actualización Glamsterdam, podría reducir la dependencia de los relays de terceros, «pero no aborda directamente la concentración del mercado de builders».
Yang señala que las transacciones excluidas por los constructores dominantes aún podrían ser incluidas por constructores que no censuran, lo que podría causar retrasos en lugar de una exclusión permanente.
¿Dónde se convierte la seguridad en censura?
Phylax sostiene que su sistema no introduce una nueva autoridad sobre las transacciones de Ethereum porque las propias aplicaciones definen las reglas. La tecnología es «explícitamente opcional», afirma Lamtzidis.
Compara las comprobaciones con condiciones ya escritas en los contratos inteligentes. «No es diferente de una declaración ‘require()’», afirma. «La censura implica una toma de decisiones arbitraria o coerción».
Zhang establece una distinción similar entre las aplicaciones que filtran transacciones voluntariamente y los terceros externos que imponen censura. «Que las aplicaciones se suscriban voluntariamente al filtrado está bien, ya que un usuario puede abandonar dichas aplicaciones», señala. «El problema es la censura impuesta desde fuera. Ahí es donde trazo la línea».
Boss afirma que las reglas dirigidas al resultado de una transacción son menos preocupantes que las que se dirigen a quién la realiza. «En este caso, también está impulsado por el resultado, lo que a menudo se considera menos riesgoso», dice.
Considera que el objetivo de seguridad es legítimo y sostiene que «el daño de esos hackeos es mucho mayor que el daño de este tipo de exclusión».
Pero advierte que las reglas también podrían utilizarse para aplicar sanciones o exclusiones con motivación política.
«Es importante garantizar que existan las salvaguardas adecuadas para asegurar que estas reglas sigan siendo justas y estén diseñadas con fines de seguridad», afirma.
Revista: los bancos prohíben los agentes de IA por motivos de seguridad... y de competencia