








Covenants de Bitcoin Parte 6: Covenants FE — Hacer cumplir los covenants mediante claves de firma restringidas criptográficamente
Machine translatedView English original
Reading sizeRead report ↓
Loading image
Los covenants FE codifican restricciones de gasto en la clave de firma, de modo que solo pueden firmarse las transacciones que satisfacen una condición predefinida.
Esta es la Parte 6 de la serie de artículos técnicos sobre covenants de Bitcoin de Cointelegraph Research. Para leer el artículo anterior, haga clic aquí.
Cambiar las reglas de consenso de Bitcoin no es meramente un proceso técnico. Requiere que los operadores de nodos, los mineros, los desarrolladores y los actores económicos de la red se coordinen en torno a un cambio. Esta coordinación es difícil de lograr, y por eso la capa base de Bitcoin se ha ido osificando gradualmente.
Los investigadores han dedicado los últimos años a estudiar si el comportamiento de los covenants podría imponerse sin tocar las reglas de consenso. En mayo de 2024, Jeremy Rubin, autor original de la propuesta OP_CTV (BIP-119), ofreció una respuesta en un artículo titulado FE’d Up Covenants. Su diseño proponía usar cifrado funcional (FE) para trasladar el covenant fuera de Bitcoin Script y llevarlo a la clave de firma.
En la criptografía de clave pública ordinaria, una clave privada puede firmar cualquier mensaje. En los hipotéticos covenants basados en FE, la firma quedaría restringida a un conjunto predefinido de transacciones válidas. Los nodos de Bitcoin verificarían la firma con OP_CHECKSIG exactamente como lo hacen hoy, lo que eliminaría la necesidad de un soft fork.
Cifrado funcional: claves que solo firman lo que las reglas permiten
El cifrado funcional (FE, por sus siglas en inglés) generaliza el cifrado de clave pública. En los esquemas criptográficos ordinarios, una clave privada puede usarse para descifrar por completo un texto cifrado y llegar al texto plano. En el FE, en cambio, se emplea un secreto maestro para emitir claves funcionales subsidiarias, cada una de las cuales revela únicamente una función elegida del texto plano. El titular de la clave funcional para una función f y del texto cifrado de un secreto x puede calcular f(x), pero nunca llega a revelar x como mensaje en texto plano.
En la literatura académica, el FE fue formalizado por primera vez por Dan Boneh, Amit Sahai y Brent Waters en 2011. A partir de 2013 siguieron construcciones para funciones arbitrarias, con un tiempo de ejecución polinomial pero con sobrecargas muy superiores a los recursos de la tecnología informática actual. Además, su seguridad se basaba en componentes nuevos y no probados llamados mapas multilineales. Solo en 2021 los investigadores desarrollaron construcciones a partir de supuestos criptográficos bien fundamentados, lo que en principio podría abrir la puerta a implementaciones prácticas del FE.
La f en un esquema FE puede ser cualquier función factiblemente computable. Sin embargo, en las construcciones de covenants de Bitcoin, f es una función de firma. Su salida es una firma de Bitcoin para una transacción tx. Dado que esta firma depende tanto de una clave privada como de la transacción que se firma, requiere al menos dos entradas, y por eso el diseño de Rubin utiliza FE de múltiples entradas. Para un covenant que solo permite una única transacción de gasto, de forma análoga a OP_CTV, bastan dos entradas. Las construcciones generales y expresivas toman más argumentos, como en la f(k, tx, program, proof) de Rubin.
De manera crucial, f no firma directamente con la clave privada k que se proporciona de forma cifrada. En su lugar, la función deriva un nuevo par de claves modificando k con un hash de la política de gasto del covenant. Las firmas producidas por f son válidas para la clave pública modificada, no para la propia clave pública base P.
Configuración de covenants basados en FE
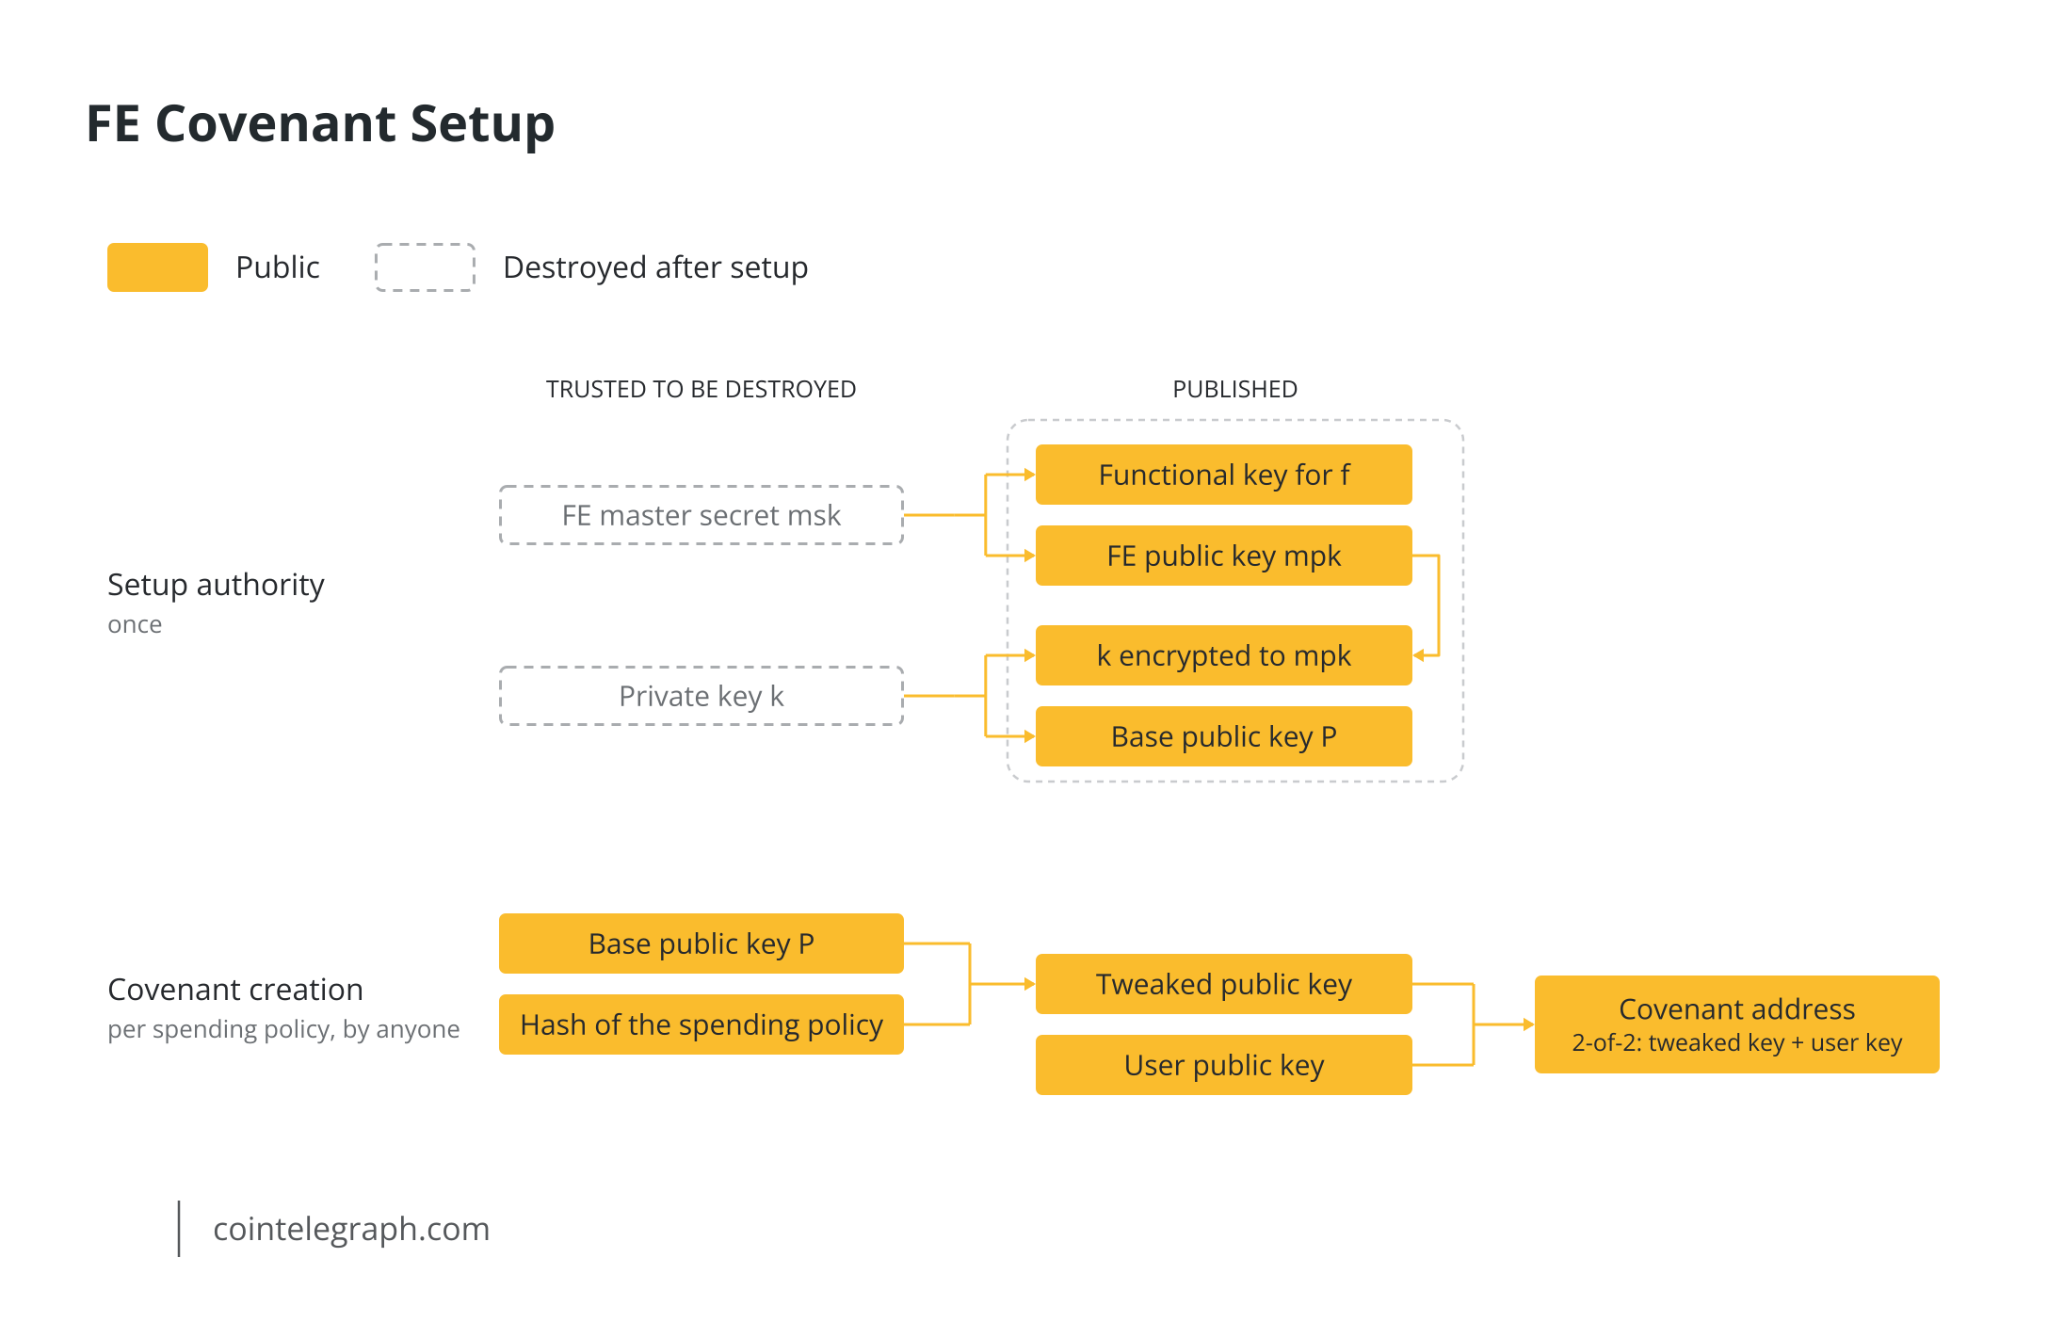
Para habilitar covenants basados en FE a partir de estas primitivas, se requiere una autoridad de configuración. Esta genera un par de claves de Bitcoin (la clave privada k y la clave pública P), así como un par de claves de FE (el secreto maestro msk y la clave pública de FE mpk). Publica P, mpk, k cifrada con mpk y la clave funcional para f, que deriva de msk. Luego, se debe confiar en que la autoridad de configuración destruya k y msk. De lo contrario, podría firmar gastos que violen el covenant. Una vez completada esta configuración, se puede crear un número indefinido de nuevos covenants.
Cada covenant tiene su propio par de claves dedicado, obtenido al ajustar (k, P) con la política de gasto. La clave privada de este par de claves ajustado existe únicamente dentro de f y nunca se revela. Cualquier persona que conozca el hash de la política de gasto deseada puede derivar la clave pública a partir de P. De esta manera, se pueden generar direcciones de recepción de covenants. En la práctica, la dirección de recepción comprometería un script 2-de-2 que requiere una firma de una clave que controla el usuario junto con la firma de FE. Esto tiene como fin evitar que partes no autorizadas activen una transacción permitida por el covenant.
Para crear una firma de FE para un gasto de covenant, el firmante toma una tx que cumple con la política de gasto y la cifra con mpk. Usando la tx cifrada, junto con la k cifrada y la clave funcional publicada por la autoridad, pueden entonces evaluar f. La función f firma la tx con k ajustada por el hash de la política de gasto. En el mejor de los casos, una transacción que infrinja la política de gasto de la dirección que posee las monedas podría firmarse para alguna otra clave pública ajustada de forma distinta que no controla los fondos. La función f también puede diseñarse para bloquear por completo dicha firma.
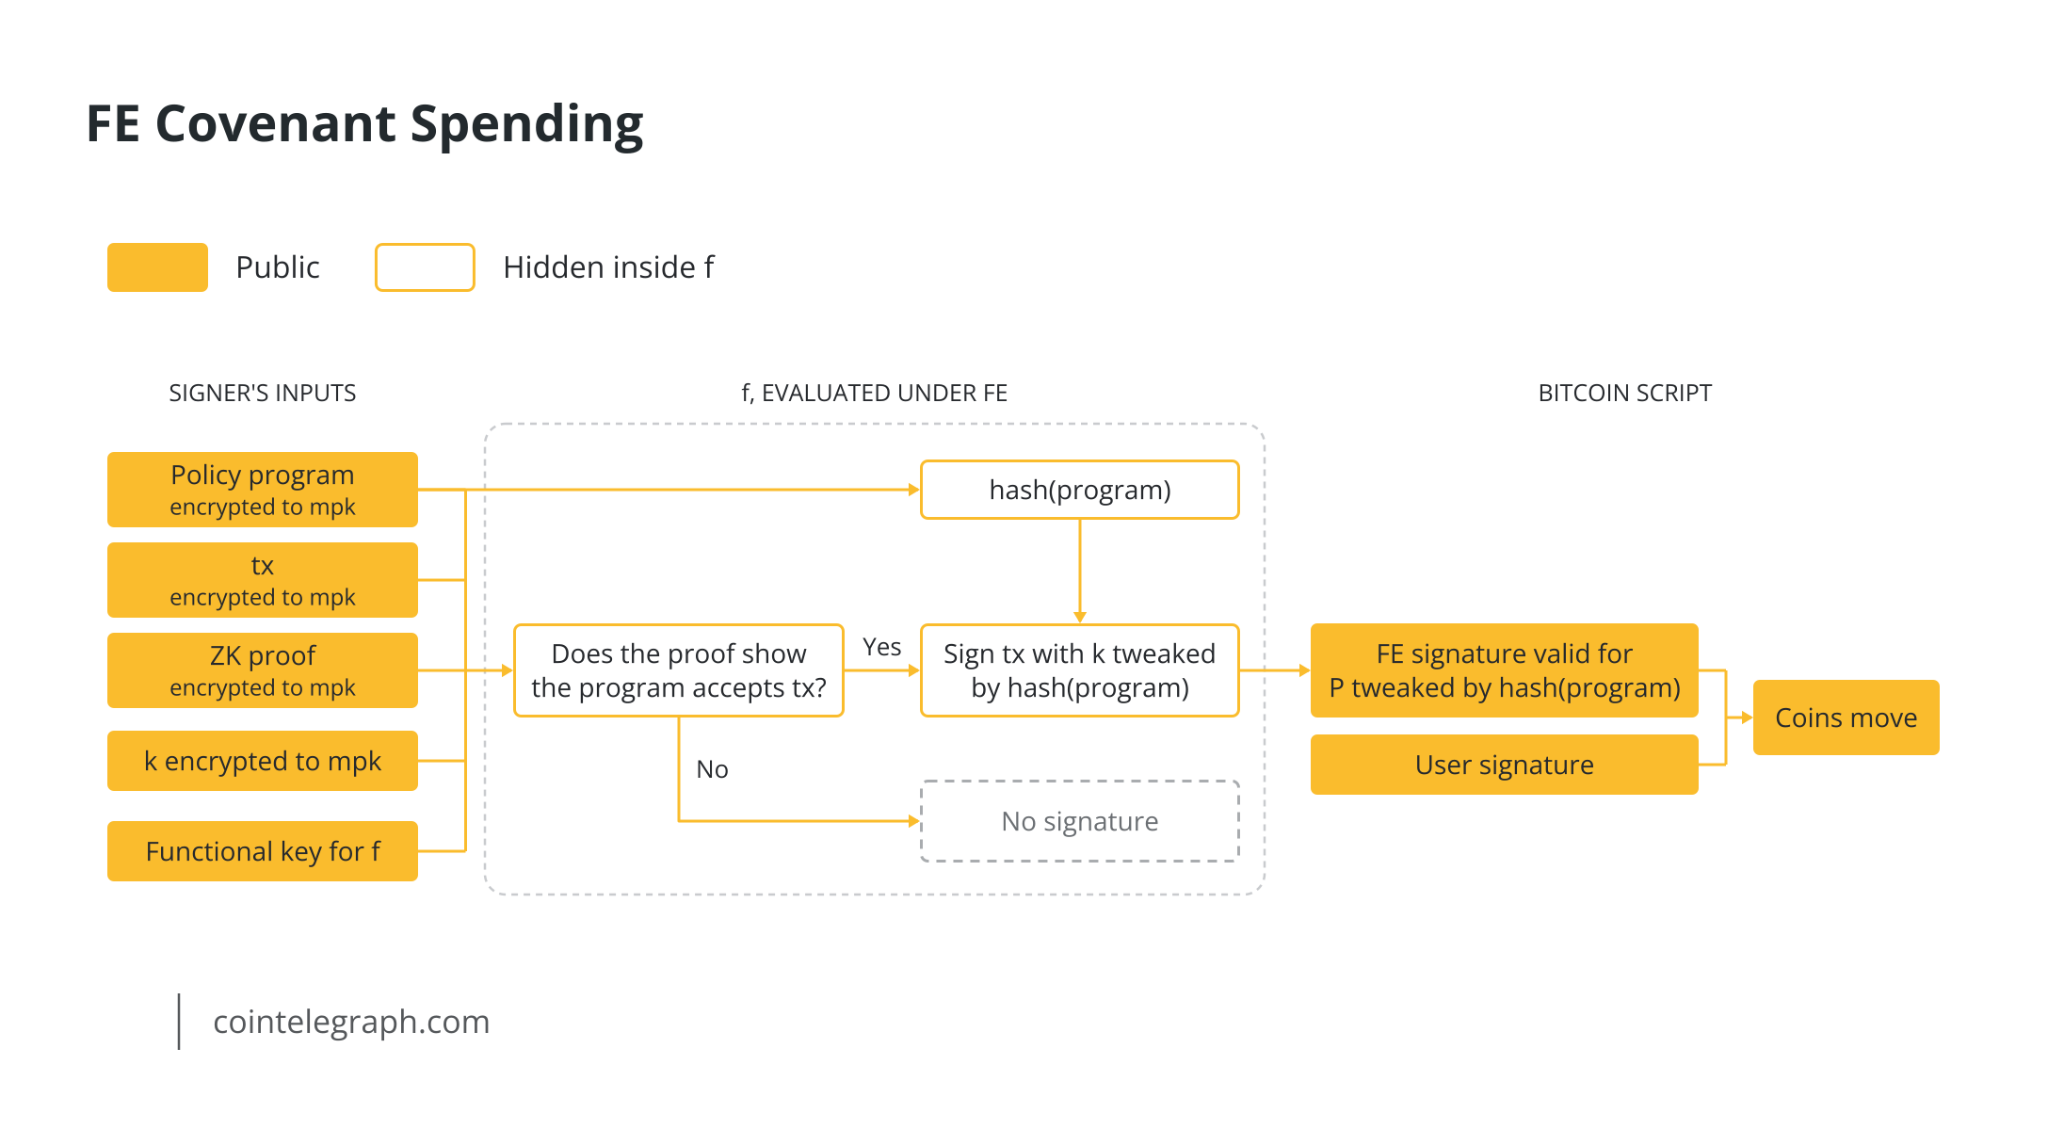
La versión general de los covenants basados en FE con f(k, tx, program, proof) es estrictamente más expresiva que OP_CTV. La función general propuesta por Rubin toma un programa que verifica una condición sobre la transacción en el momento del gasto, y una prueba de conocimiento cero de que el programa acepta la transacción.
Esta prueba de conocimiento cero facilita la implementación del esquema FE, pero no aporta nada a este en el plano conceptual. Una única f fija funciona en ambos casos. Sin la prueba, f tendría que ser un intérprete general que ejecute cualquier programa dado sobre la propia tx. Una f así es grande y costosa de evaluar bajo FE. Con la prueba, f solo tiene que verificar una prueba sucinta. Esto podría permitir imponer covenants de complejidad arbitraria sin necesidad de añadir más complejidad a f. La prueba también permite que una política de gasto dependa de datos externos a la transacción, como el resultado de un cálculo fuera de la cadena.
Por qué los covenants basados en FE siguen siendo inviables por ahora
Goldwasser et al. (2014) introdujeron la FE multi-entrada y la construyeron sobre la ofuscación de indistinguibilidad. Se sabe que la FE multi-entrada y la ofuscación se implican mutuamente. Ananth y Jain (2015) demostraron que incluso la FE de una sola entrada para circuitos generales produce ofuscación una vez que se vuelve compacta. Por lo tanto, la primitiva criptográfica que necesita este diseño es al menos tan difícil de construir como la propia ofuscación de indistinguibilidad. Las implementaciones de este principio siguen a escala de juguete.
Carmer, Malozemoff y Raykova (2017) necesitaron 3,7 horas para ofuscar una función pseudorandom de 12 bits, un circuito de juguete de unos 62.000 compuertas con una clave de 64 bits, mucho más pequeño que la firma ECDSA sobre números de 256 bits. El programa ofuscado ocupó 120 GB de espacio en disco, y una evaluación se ejecutó durante 67 minutos con 128 GB de RAM. El costo de implementar dicho esquema recaería sobre quien produce la firma, no sobre los nodos de Bitcoin. Los autores lo calificaron de «todavía lejos de ser práctico».
Además, los esquemas de FE que son prácticos abarcan solo clases de funciones estrechas, como los productos internos de Abdalla et al. (2015), y el tipo de firma ECDSA requerido para los covenants de Bitcoin no está entre ellas. El artículo de Rubin admite este punto y enumera entre sus desventajas la criptografía poco desarrollada y el supuesto de confianza en la configuración. Los opcodes de estilo CTV siguen siendo mucho más eficientes en bytes y verificación, pero requieren un cambio en la capa base.
En nuestro próximo artículo abordaremos los covenants sin FE (Un-FE’d Covenants), que Rubin propuso para aproximar el comportamiento de los covenants sin depender de esquemas FE poco prácticos. Sustituye los FE por firmantes oráculo vinculados mediante BitVM. Los Bitcoin PIPEs de [alloc]init comenzaron en 2024 como un diseño FE y en 2026 pasaron a la encriptación witness. Esta propuesta también se tratará en un artículo de seguimiento.