








Ethereums neues DeFi-Sicherheitstool wirft Fragen zur Zensur auf
Machine translatedView English original
Reading sizeRead report ↓
Loading image
Das System von Phylax ermöglicht es dezentralen Protokollen, potenziell schädliche Transaktionen zu blockieren, wirft jedoch Fragen zu möglicher Zensur und dem konzentrierten Builder-Markt von Ethereum auf.
Das neue Sicherheitssystem von Phylax könnte DeFi-Protokollen (Dezentrale Finanzierung) dabei helfen, bösartige Transaktionen zu stoppen, bevor sie abgewickelt werden.
Das könnte die Abwehrkräfte der Krypto-Branche gegen nordkoreanische Hacker und von den Vereinigten Staaten sanktionierte Akteure stärken, aber es könnte auch eine Möglichkeit schaffen, Smart-Contract-Funktionen einzufrieren, ohne jemandem ausdrücklich die Befugnis dazu zu erteilen.
Und genau diese Art von Kontrolle weckt die Sorge, dass das System am Ende zu einem zentralisierten Instrument für die Strafverfolgung statt zu einem Werkzeug der dezentralen Finanzwirtschaft werden könnte.
„Die Frage ist nicht nur, ob ein Risiko besteht, sondern ob es ein akzeptables Risiko ist“, sagt Stefanie Boss, Mitautorin einer Forschungsarbeit über Zensurresistenz und Compliance-Verhalten im Konsensmechanismus von Ethereum.
„In diesem Fall würde ich eher dazu tendieren, dass es akzeptabel ist, da das Ziel darin besteht, das Netzwerk sicherer und stärker an den Werten des Netzwerks und der Anwendungen ausgerichtet zu machen“, sagt sie.
Ein Sicherheitsmechanismus mit potenziellem Einfrierrisiko
Die am 10. November angekündigte Integration von Phylax mit dem Block-Builder Titan Builder ermöglicht es Ethereum-Anwendungen, Regeln zu definieren, die Transaktionen ausschließen, die während der Blockkonstruktion schädliche Ergebnisse hervorrufen könnten.
Titan, das laut Phylax jeden zweiten Ethereum-Block erzeugt, prüft Transaktionen anhand dieser Regeln, bevor es sie in seine Blöcke aufnimmt.
Die Idee dahinter ist, zu verhindern, dass Exploits abgewickelt werden, statt sich auf Überwachungssysteme oder Notfalleingriffe zu verlassen, nachdem ein Angriff bereits begonnen hat. „Unsere Mission: verhindern, dass Nutzer durch Hacks und Fehler in DeFi Geld verlieren“, hieß es in der Ankündigung.
Mehr dazu: Die Angst vor einer durch KI ausgelösten DeFi-Hack-Epidemie ist derzeit übertrieben – aber nicht mehr lange
In einem Blogbeitrag verwendet Phylax das Szenario eines anfälligen Vaults, der versehentlich 1 Million US-Dollar an einen Nutzer freigeben könnte, dessen Anteile nur 1.000 US-Dollar wert sind. Bei aktivem System könnte ein Circuit Breaker den Betrag begrenzen, der den Vault in einer einzelnen Transaktion verlässt, und so verhindern, dass die Gelder abgezogen werden.
Ähnliche Schutzmechanismen könnten möglicherweise auch die Verluste bei großen Hacks wie dem Binance-Hack über 6,3 Milliarden US-Dollar oder dem Bitget-Exploit über 380 Millionen US-Dollar begrenzen, bei denen böswillige Akteure Börsen-Wallets leerten und große Kryptomengen über dezentrale Protokolle bewegen konnten.
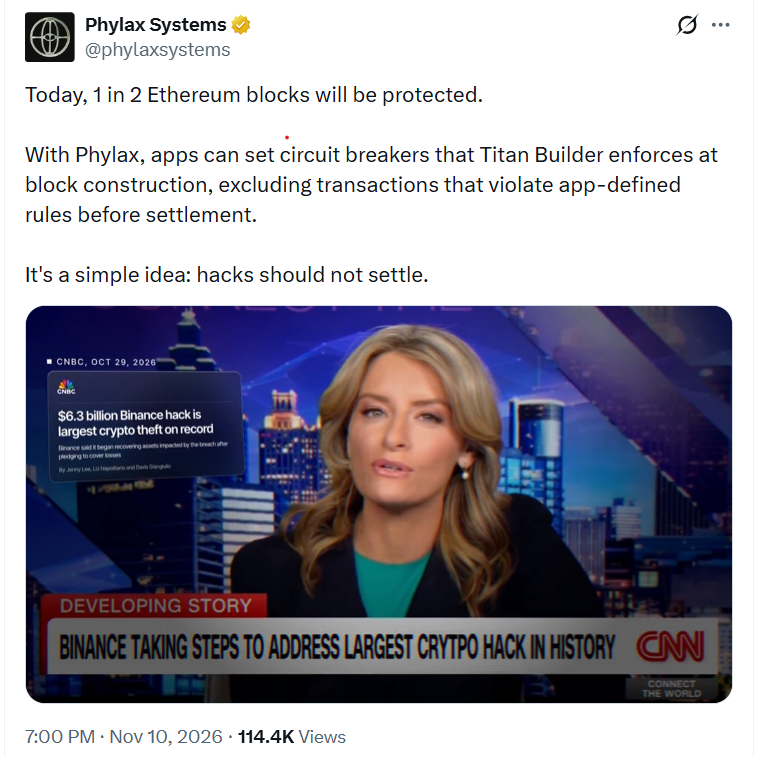
Phylax erklärt, Hacks sollten nicht in Stein gemeißelt sein. Quelle: Phylax Systems.
Das Verhindern bösartiger Transaktionen wäre zwar ein Gewinn für den Krypto-Bereich, doch der Digital-Assets-Anwalt Gabriel Shapiro warnte, dass Anwendungen, die das System nutzen, faktisch einfrierbar werden könnten, falls Builder die erforderlichen Attestierungen nicht mehr bereitstellen.
Er erklärte, dass Smart Contracts so konfiguriert werden können, dass sie Transaktionen ablehnen, sofern diese nicht in Blöcken von Buildern enthalten sind, die die erforderlichen Sicherheitsprüfungen durchgeführt haben. Würden diese Builder die Bereitstellung von Attestierungen einstellen, könnten geschützte Funktionen Transaktionen weiterhin ablehnen, bis sie diese wieder aufnehmen.
Mehr dazu: DeFi-TVL fällt 2026 im Marktabschwung und bei rekordhoher Hack-Aktivität um 39 %
Phylax-Gründer und CEO Odysseas Lamtzidis sagt, Protokolle könnten dieses Risiko vermeiden, indem sie Transaktionen auch dann durchlassen, wenn die Sicherheitsprüfungen des Systems nicht verfügbar sind.
„Die vernünftige Standardeinstellung, die wir bereitstellen und Protokollen empfehlen, ist ein Fail-open-Verhalten“, sagt er gegenüber Magazine.
Doch diese Schutzmaßnahme ist optional, sodass es den einzelnen Protokollen überlassen bleibt, wie viel Priorität sie der Sicherheit gegenüber der Verfügbarkeit einräumen. „Manche Protokolle könnten sich dafür entscheiden, der Sicherheit Vorrang vor der Liveness zu geben“, sagt Lamtzidis.
Er sagt außerdem, dass die Protokolle entscheiden können, ob ihre Smart Contracts unveränderlich sind oder über Governance geändert werden können.
Shapiro sagt, Fail-open-Schutzmechanismen sollten verpflichtend sein, und Änderungen an den Schutzvorkehrungen sollten zeitlichen Verzögerungen unterliegen, damit Protokolle sie nicht sofort entfernen können.
Ethereums Problem der Builder-Konzentration
Es gibt zudem eine weiterreichende Sorge darüber, ob das System den ohnehin schon stark konzentrierten Markt für den Bau von Blöcken auf Ethereum weiter festigen könnte.
Fan Zhang, ein Ethereum-Forscher, sagt, die Technologie von Phylax werde erst jetzt praktikabel – wegen dieser Konzentration. „Wir haben endlich eine Möglichkeit, das effektiv umzusetzen“, sagt er, „aber leider nur, weil der Builder-Markt von Ethereum so zentralisiert geworden ist.“
Zhang sagt, der Ansatz von Phylax biete „attraktive Sicherheitsvorteile, besonders im Zeitalter von KI-Bots, die Fehler schneller als je zuvor finden können“.
Er warnt jedoch, dass die Einführung zusätzlichen Codes an einem so kritischen Punkt der Transaktionsverarbeitung neue Fehlerquellen schafft, darunter Implementierungsfehler sowie Diebstahl, Verlust oder Identitätsmissbrauch der Signaturschlüssel von Block-Buildern.
„Ich denke, die Community ist sehr besorgt über zentralisierte Builder und unternimmt Anstrengungen, dem entgegenzuwirken. Daher befürchte ich, dass diese Bemühungen sich gegenseitig untergraben könnten“, fügt er hinzu.
Mehr dazu: FBI macht Nordkorea für Rekord-Hack bei Binance in Höhe von 6,3 Mrd. US-Dollar verantwortlich
Der Ethereum-Forscher Sen Yang sagt gegenüber Magazine: „Wenn große Protokolle für die Durchsetzung von Sicherheit auf eine kleine Zahl von Buildern setzen, könnte dies diesen Buildern einen Wettbewerbsvorteil verschaffen und die Marktkonzentration weiter verschärfen.“
Phylax kündigt sein Circuit-Breaker-System an. Quelle: Phylax Systems
Er sagt, das vorgeschlagene Upgrade zur verankerten Trennung von Proposer und Builder (enshrined proposer-builder separation, ePBS) bei Ethereum, das für die Aufnahme in das kommende Glamsterdam-Upgrade vorgesehen ist, könne die Abhängigkeit von Relays Dritter verringern, „geht aber die Marktkonzentration bei den Buildern nicht direkt an.“
Yang sagt, dass Transaktionen, die von dominierenden Buildern ausgeschlossen werden, immer noch von nicht zensierenden Buildern aufgenommen werden könnten, was möglicherweise eher zu Verzögerungen als zu einem dauerhaften Ausschluss führt.
Wo wird Sicherheit zur Zensur?
Phylax argumentiert, dass sein System keine neue Instanz der Kontrolle über Ethereum-Transaktionen einführt, da die Anwendungen selbst die Regeln festlegen. Die Technologie sei „ausdrücklich opt-in“, sagt Lamtzidis.
Er vergleicht die Prüfungen mit Bedingungen, die bereits in Smart Contracts geschrieben stehen. „Es ist nicht anders als eine ‚require()‘-Anweisung“, sagt er. „Zensur bedeutet willkürliche Entscheidungsfindung oder Zwang.“
Zhang trifft eine ähnliche Unterscheidung zwischen Anwendungen, die Transaktionen freiwillig filtern, und externen Parteien, die Zensur auferlegen. „Anwendungen, die sich freiwillig für das Filtern anmelden, sind in Ordnung, da ein Nutzer solche Anwendungen verlassen kann“, sagt er. „Das Problem ist die von außen erzwungene Zensur. Da ziehe ich die Grenze.“
Boss sagt, Regeln, die auf das Ergebnis einer Transaktion abzielen, seien weniger bedenklich als solche, die darauf abzielen, wer sie durchführt. „In diesem Fall ist es zudem ergebnisgesteuert, was oft als weniger riskant gilt“, sagt sie.
Sie hält das Sicherheitsziel für legitim und argumentiert: „Der Schaden durch diese Hacks ist viel höher als der Schaden durch diese Art des Ausschlusses.“
Sie warnt jedoch, dass Regeln auch dazu genutzt werden könnten, Sanktionen oder politisch motivierte Ausschlüsse durchzusetzen.
„Es ist wichtig, sicherzustellen, dass geeignete Schutzmaßnahmen vorhanden sind, damit diese Regeln fair bleiben und auf Sicherheit ausgerichtet sind“, sagt sie.
Magazin: Banken verbieten KI-Agenten wegen Sicherheits- ... und Wettbewerbsbedenken