








Bitcoin-Covenants Teil 6: FE-Covenants – Covenants durch kryptografisch eingeschränkte Signaturschlüssel durchsetzen
Machine translatedView English original
Reading sizeRead report ↓
Loading image
FE-Covenants kodieren Ausgabebeschränkungen in den Signaturschlüssel, sodass nur Transaktionen signiert werden können, die eine vordefinierte Bedingung erfüllen.
Dies ist Teil 6 der technischen Artikelserie über Bitcoin-Covenants von Cointelegraph Research. Um den vorherigen Artikel zu lesen, klicken Sie hier.
Die Konsensregeln von Bitcoin zu ändern ist nicht bloß ein technischer Vorgang. Es erfordert, dass sich die Node-Betreiber, Miner, Entwickler und wirtschaftlichen Akteure des Netzwerks auf eine Änderung verständigen. Diese Koordination ist schwer zu erreichen, weshalb die Basisschicht von Bitcoin allmählich versteinert ist.
Forscher haben in den vergangenen Jahren untersucht, ob Covenant-Verhalten durchgesetzt werden könnte, ohne die Konsensregeln anzutasten. Im Mai 2024 lieferte Jeremy Rubin, der ursprüngliche Autor des OP_CTV-Vorschlags (BIP-119), in einem Paper mit dem Titel FE’d Up Covenants eine Antwort. Sein Entwurf schlug vor, funktionale Verschlüsselung (FE) zu nutzen, um das Covenant aus Bitcoin Script in den Signaturschlüssel zu verlagern.
In der gewöhnlichen Public-Key-Kryptografie kann ein privater Schlüssel jede beliebige Nachricht signieren. Bei hypothetischen FE-basierten Covenants wäre das Signieren auf eine vordefinierte Menge gültiger Transaktionen beschränkt. Bitcoin-Nodes würden die Signatur mit OP_CHECKSIG genau wie heute verifizieren, wodurch ein Soft Fork überflüssig würde.
Funktionale Verschlüsselung: Schlüssel, die nur das signieren, was die Regeln erlauben
Funktionale Verschlüsselung (FE) verallgemeinert die Public-Key-Verschlüsselung. In gewöhnlichen kryptografischen Verfahren kann ein privater Schlüssel verwendet werden, um einen Geheimtext vollständig zu entschlüsseln und zum Klartext zu gelangen. Bei FE wird stattdessen ein Master-Geheimnis verwendet, um untergeordnete funktionale Schlüssel auszugeben, von denen jeder nur eine ausgewählte Funktion des Klartexts offenlegt. Der Inhaber des funktionalen Schlüssels für eine Funktion f und des Geheimtexts eines Geheimnisses x kann f(x) berechnen, erhält aber niemals die Möglichkeit, x als Klartextnachricht offenzulegen.
In der akademischen Literatur wurde FE erstmals 2011 von Dan Boneh, Amit Sahai und Brent Waters formalisiert. Konstruktionen für beliebige Funktionen folgten ab 2013, mit polynomieller Laufzeit, aber mit Overheads, die weit über die Ressourcen der heutigen Computertechnologie hinausgehen. Darüber hinaus beruhte ihre Sicherheit auf neuen, unerprobten Bausteinen namens multilineare Abbildungen. Erst 2021 entwickelten Forscher Konstruktionen auf der Grundlage gut fundierter kryptografischer Annahmen, die grundsätzlich den Weg zu praktischen Implementierungen von FE eröffnen könnten.
Das f in einem FE-Schema kann eine beliebige praktisch berechenbare Funktion sein. In Bitcoin-Covenant-Konstruktionen ist f jedoch eine Signierfunktion. Ihre Ausgabe ist eine Bitcoin-Signatur für eine Transaktion tx. Da diese Signatur sowohl von einem privaten Schlüssel als auch von der zu signierenden Transaktion abhängt, benötigt sie mindestens zwei Eingaben, weshalb Rubins Entwurf Multi-Input-FE verwendet. Für einen Covenant, der nur eine einzige Ausgabetransaktion zulässt, ähnlich wie OP_CTV, genügen zwei Eingaben. Allgemeine, ausdrucksstarke Konstruktionen benötigen mehr Argumente, wie in Rubins f(k, tx, program, proof).
Entscheidend ist, dass f nicht direkt mit dem privaten Schlüssel k signiert, der in verschlüsselter Form bereitgestellt wird. Stattdessen leitet die Funktion ein neues Schlüsselpaar ab, indem sie k mit einem Hash der Ausgaberichtlinie des Covenants tweakt. Die von f erzeugten Signaturen sind für den getweakten öffentlichen Schlüssel gültig, nicht für den zugrunde liegenden öffentlichen Schlüssel P selbst.
Einrichtung von FE-basierten Covenants
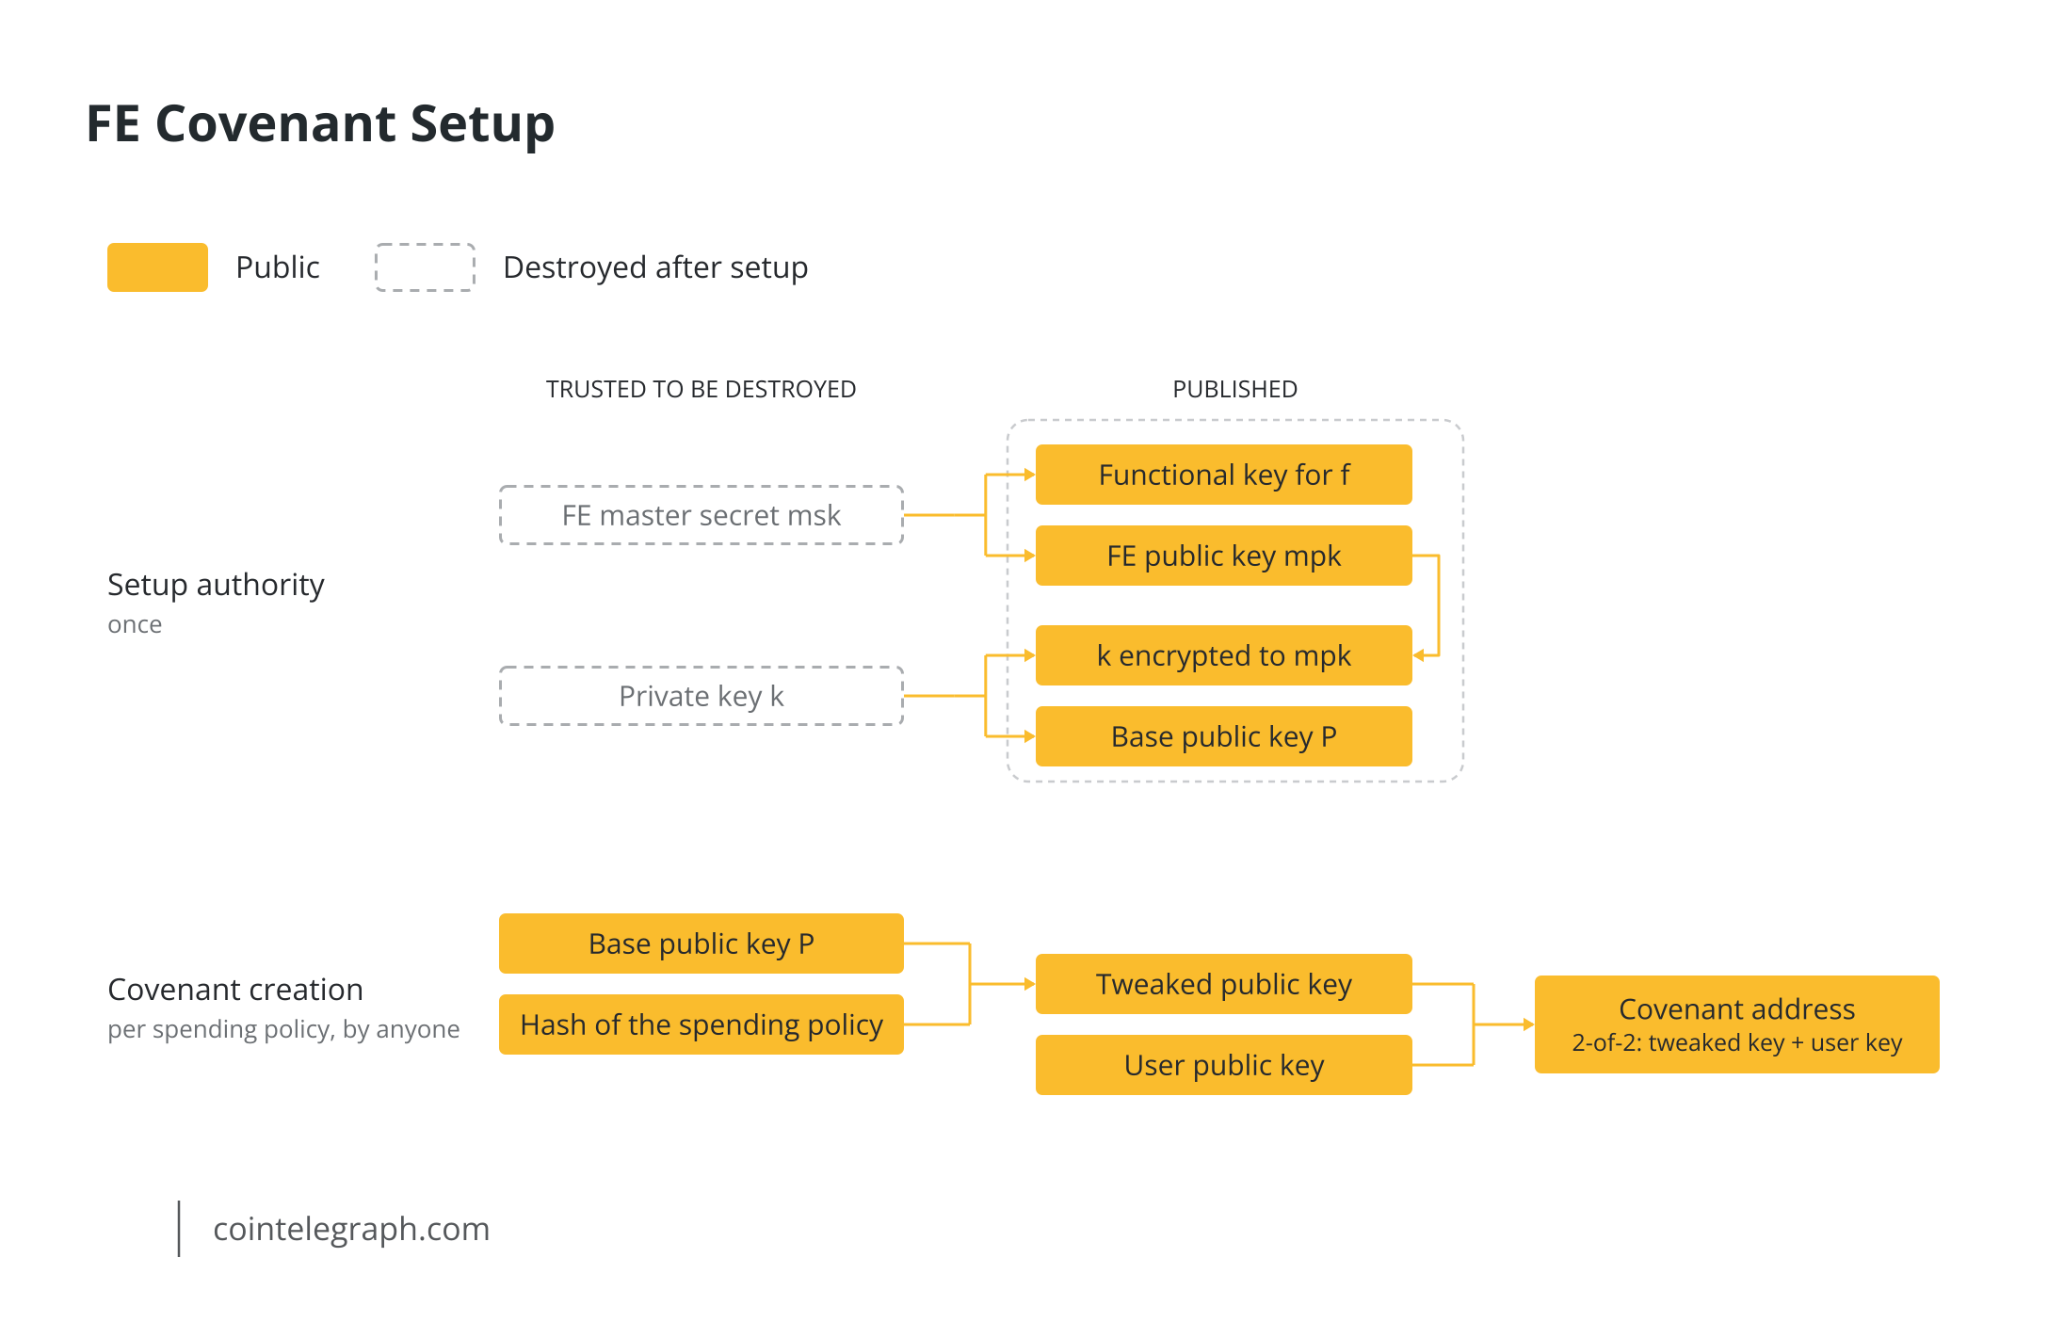
Um FE-basierte Covenants aus diesen Primitiven zu ermöglichen, ist eine Setup-Autorität erforderlich. Sie erzeugt ein Bitcoin-Schlüsselpaar (den privaten Schlüssel k und den öffentlichen Schlüssel P) sowie ein FE-Schlüsselpaar (das Master-Geheimnis msk und den öffentlichen FE-Schlüssel mpk). Sie veröffentlicht P, mpk, das mit mpk verschlüsselte k und den funktionalen Schlüssel für f, den sie aus msk ableitet. Anschließend muss der Setup-Autorität vertraut werden, dass sie k und msk vernichtet. Andernfalls könnte sie Ausgaben signieren, die gegen den Covenant verstoßen. Nach Abschluss dieses Setups kann eine unbegrenzte Anzahl neuer Covenants erstellt werden.
Jeder Covenant hat sein eigenes dediziertes Schlüsselpaar, das durch Tweaken von (k, P) mit der Ausgaberichtlinie erhalten wird. Der private Schlüssel dieses getweakten Schlüsselpaars existiert nur innerhalb von f und wird niemals offengelegt. Der öffentliche Schlüssel kann von jedem, der den Hash der gewünschten Ausgaberichtlinie kennt, aus P abgeleitet werden. Auf diese Weise lassen sich Empfangsadressen für Covenants erzeugen. In der Praxis würde die Empfangsadresse sich auf ein 2-von-2-Skript festlegen, das neben der FE-Signatur eine Signatur von einem Schlüssel verlangt, den der Nutzer kontrolliert. Dies soll unbefugte Parteien daran hindern, eine durch den Covenant erlaubte Transaktion auszulösen.
Um eine FE-Signatur für eine Covenant-Ausgabe zu erstellen, nimmt der Unterzeichner eine tx, die der Ausgaberichtlinie entspricht, und verschlüsselt sie mit mpk. Anhand der verschlüsselten tx zusammen mit dem verschlüsselten k und dem von der Autorität veröffentlichten funktionalen Schlüssel können sie dann f auswerten. Die Funktion f signiert tx mit k, getweakt durch den Hash der Ausgaberichtlinie. Eine Transaktion, die gegen die Ausgaberichtlinie der Adresse verstößt, die die Coins hält, könnte bestenfalls für einen anderen, anders getweakten öffentlichen Schlüssel signiert werden, der die Mittel nicht kontrolliert. Die Funktion f kann zudem so gestaltet werden, dass sie eine solche Signatur von vornherein blockiert.
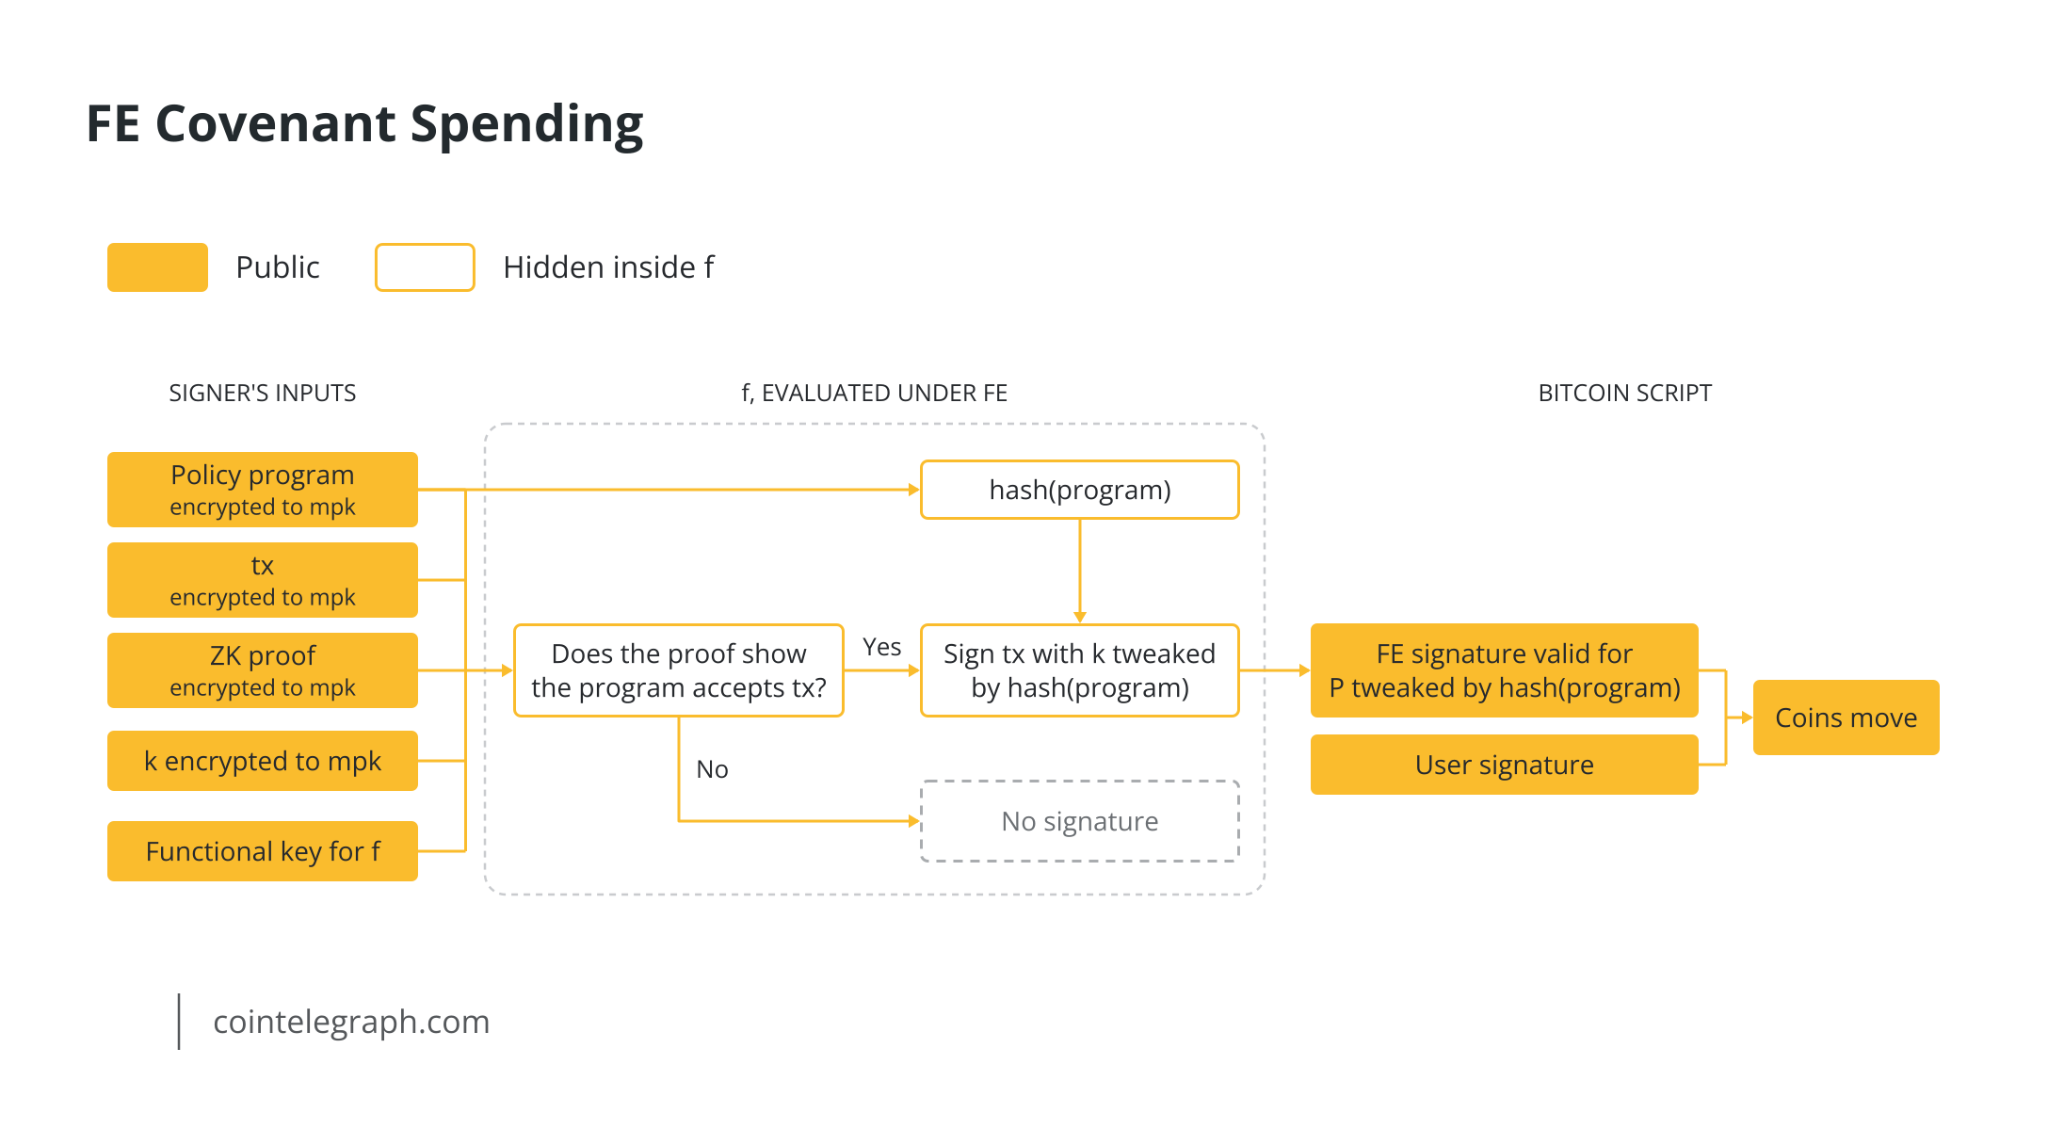
Die allgemeine Version der FE-basierten Covenants mit f(k, tx, program, proof) ist strikt ausdrucksstärker als OP_CTV. Die von Rubin vorgeschlagene allgemeine Funktion nimmt ein Programm, das zum Ausgabezeitpunkt eine Bedingung an der Transaktion prüft, sowie einen Zero-Knowledge-Beweis dafür, dass das Programm die Transaktion akzeptiert.
Dieser Zero-Knowledge-Beweis erleichtert die Umsetzung des FE-Schemas, fügt ihm konzeptionell jedoch nichts hinzu. Ein einzelnes festes f funktioniert in beiden Fällen. Ohne den Beweis müsste f ein allgemeiner Interpreter sein, der ein beliebiges gegebenes Programm selbst auf tx ausführt. Ein solches f ist groß und unter FE kostspielig auszuwerten. Mit dem Beweis muss f lediglich einen knappen Beweis verifizieren. Dies könnte es ermöglichen, beliebig komplexe Covenants durchzusetzen, ohne dass f komplexer werden muss. Der Beweis erlaubt es zudem, dass eine Ausgaberichtlinie von Daten außerhalb der Transaktion abhängt, etwa vom Ergebnis einer Off-Chain-Berechnung.
Warum FE-basierte Covenants derzeit nicht praktikabel sind
Goldwasser et al. (2014) führten Multi-Input-FE ein und bauten es auf Indistinguishability Obfuscation auf. Es ist bekannt, dass Multi-Input-FE und Obfuscation einander bedingen. Ananth und Jain (2015) zeigten, dass selbst Single-Input-FE für allgemeine Schaltkreise Obfuscation liefert, sobald es kompakt gemacht wird. Das kryptografische Primitiv, das dieses Design benötigt, ist daher mindestens ebenso schwer zu konstruieren wie die sogenannte Indistinguishability Obfuscation selbst. Implementierungen dieses Prinzips bewegen sich weiterhin im Spielzeugmaßstab.
Carmer, Malozemoff und Raykova (2017) benötigten 3,7 Stunden, um eine Pseudozufallsfunktion mit 12 Bit zu obfuskieren – einen Spielzeugschaltkreis mit etwa 62.000 Gattern und einem 64-Bit-Schlüssel, weit kleiner als das ECDSA-Signieren mit 256-Bit-Zahlen. Das obfuskierte Programm belegte 120 GB Festplattenspeicher, und eine Auswertung lief 67 Minuten lang mit 128 GB RAM. Die Kosten für die Implementierung eines solchen Verfahrens würden demjenigen entstehen, der die Signatur erzeugt, nicht den Bitcoin-Knoten. Die Autoren bezeichneten dies als „noch weit von der Praxis entfernt“.
Darüber hinaus decken praktikable FE-Verfahren nur enge Funktionsklassen ab, etwa die inneren Produkte von Abdalla et al. (2015), und die für Bitcoin-Covenants erforderliche Art des ECDSA-Signierens gehört nicht dazu. Rubins Paper räumt diesen Punkt ein und führt unter den Nachteilen unzureichend entwickelte Kryptografie sowie die Vertrauensannahme beim Setup auf. Opcodes im CTV-Stil bleiben hinsichtlich Bytes und Verifikation weit effizienter, erfordern jedoch eine Änderung der Basisebene.
Im nächsten Artikel wenden wir uns den Un-FE’d Covenants zu, die Rubin vorgeschlagen hat, um Covenant-Verhalten anzunähern, ohne auf unpraktische FE-Schemata zurückzugreifen. Es ersetzt FE durch Oracle-Signer, die über BitVM gebunden sind. [alloc]init’s Bitcoin PIPEs begannen 2024 als FE-Design und wechselten 2026 zur Witness Encryption. Auch dieser Vorschlag wird in einem Folgeartikel behandelt.