








So hat eine Software-Panne bei Luxor 64.000 Bitcoin-Miner umgeleitet
Machine translatedView English original
Reading sizeRead report ↓
Loading image
Der Vorfall bei Luxor legte eine kritische Schwachstelle in der Mining-Infrastruktur offen und weckte Bedenken hinsichtlich der Sicherheit von Pools, verlorener Belohnungen und des Vertrauens in Verwaltungssoftware.
Am 15. November bestätigte Luxor Technology, dass seine Bitcoin-[BTC-]Mining-Rechenleistung über die Commander-Software gekapert wurde, was Schwachstellen in seiner Infrastruktur offenlegte.
Laut CoreX Hosting wurden etwa 64.000 Bitcoin-Miner mit einer Hashrate von 13 EH/s kompromittiert, und die Rechenleistung wurde zum Mining-Pool OCEAN umgeleitet. Die Auszahlungen für die Miner wurden ohne Genehmigung an die Bitcoin-Adresse des Angreifers geleitet.
Die X-Seite ging davon aus, dass der Angriff von einer ähnlichen Gruppe durchgeführt wurde, die vor einigen Tagen Hiveon kompromittiert hatte. Kunden entdeckten, dass ihre Pool-Informationen ohne ihr Wissen geändert worden waren.
Auch Luxor wurde in der Verwaltungssoftware kompromittiert, was Ähnlichkeiten zwischen den beiden Angriffen aufzeigt. Luxor bestätigte diese Aktivität mit den Worten:
Betroffene Maschinen wurden für ein begrenztes Zeitfenster auf einen anderen Pool umgeleitet.
Infolgedessen sank die Hashrate des angegriffenen Pools auf 100 PH/s, während die von OCEAN auf 48,8 EH/s anstieg, bevor sie wieder auf rund 40 EH/s zurückfiel.
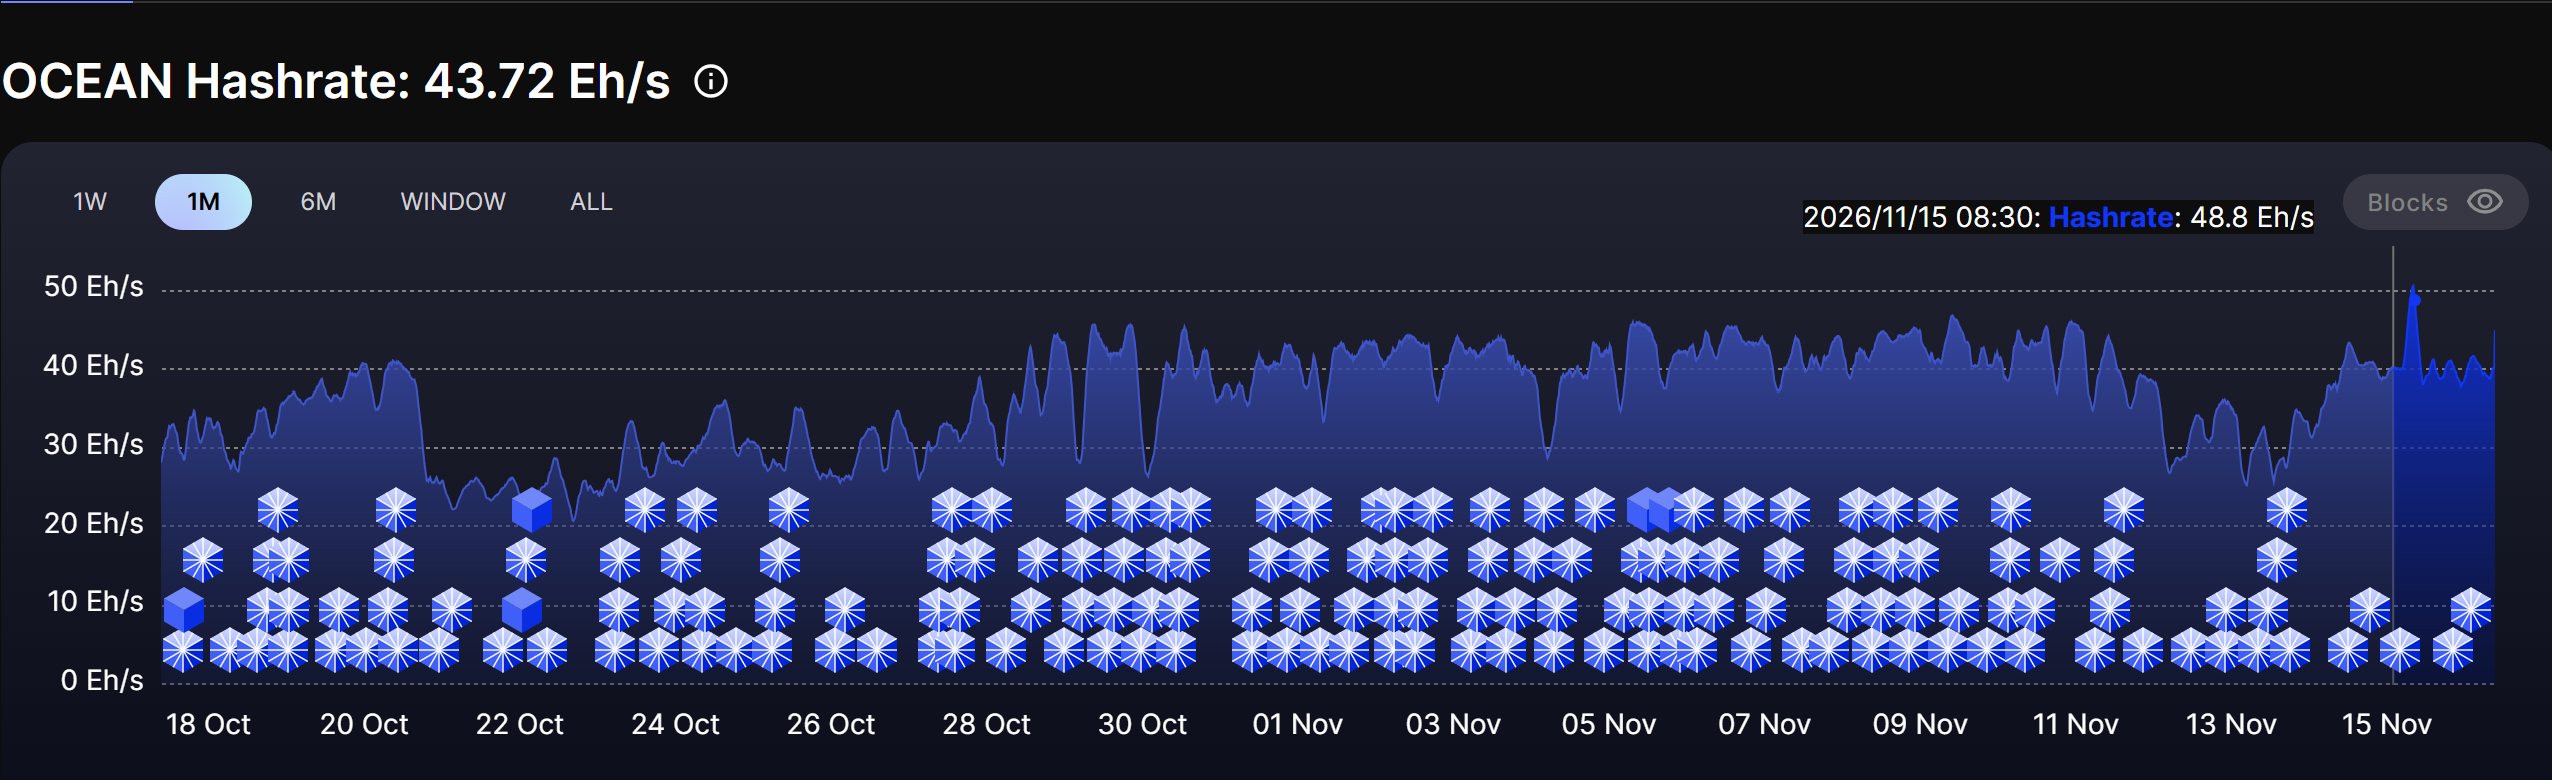
Quelle: OCEAN
Der Angreifer konnte keinen BTC-Block schürfen; daher erhielt er keine Belohnung. Die angegriffenen Miner verloren jedoch die Möglichkeit, Belohnungen zu verdienen, da die Hash-Zeit nicht zurückgewonnen werden kann.
Bemerkenswert war vor allem, dass mit den Minern selbst alles in Ordnung war. Die Schwachstelle lag in dem über ihnen angesiedelten Verwaltungsprogramm.
Luxor Technology reagiert auf einen Bitcoin-Mining-Angriff
Nachdem die Kompromittierung erkannt worden war, befasste sich das Bereitschaftsteam der Ingenieure von Luxor Technology sofort mit der Angelegenheit.
Die Schwachstelle in der Commander-Software wurde innerhalb von zwei Stunden gepatcht. Einige behaupten jedoch, dies sei der Notfall-Patch gewesen, und die umfassende Wiederherstellung habe sechs Stunden gedauert.
Obwohl keine Daten aus ihrem System abgeflossen sind, waren mehr als ein Dutzend Kunden betroffen. Das Unternehmen versprach eine Entschädigung und erklärte:
Jeder betroffene Kunde erhält für die umgeleitete Hashrate eine vollständige Vergütung, als hätte er normal gemined.
Das Unternehmen hat den Nutzern versichert, dass Commander normal läuft und keine Maßnahmen erforderlich sind. Zudem wurde bestätigt, dass Luxor Pool und LuxOS nicht betroffen waren.
Nach der Wiederherstellung des Betriebs und einer zugesagten Entschädigung könnte Luxor das Vertrauen der Nutzer zurückgewinnen. Einige Nutzer sagten, die Reaktion sei keineswegs schlecht gewesen.
Unterdessen wird der letzte Bitcoin voraussichtlich um das Jahr 2140 geschürft werden; danach verdienen Miner keine neuen BTC mehr, sondern nur noch Transaktionsgebühren. Das bedeutet, dass die Nachfrage nach Bitcoin-Minern hoch bleibt, doch die Sicherheit ist ein Problem. Daher sind stärkere Schutzmaßnahmen nötig, um das Vertrauen der Nutzer vollständig wiederherzustellen.
Zusammenfassung
• Die Bitcoin-Mining-Sicherheitslücke legte Schwachstellen in Luxors Infrastruktur offen, wobei 64.000 Miner gekapert wurden.
• Luxor reagierte mit einem Notfall-Patch und versprach eine Entschädigung, während der Betrieb wieder normalisiert wurde.


